Cặp khóa SSH: public key và private key
Cặp khóa SSH gồm một khóa bí mật (private key) giữ trên máy của người dùng và một khóa công khai (public key) được đăng ký ở những nơi cần xác minh người dùng đó. Cùng một cơ chế được dùng ở nhiều chỗ: đăng nhập vào server hoặc board qua SSH, xác thực khi git clone và git push lên GitHub, và ký commit để GitHub hiển thị trạng thái đã xác minh. Trang này trình bày lần lượt nguyên lý của cặp khóa, các thuật toán và định dạng file, cách bảo vệ private key, sau đó đến hai use case là đăng nhập SSH và GitHub, và cuối cùng là cách quản lý khóa.
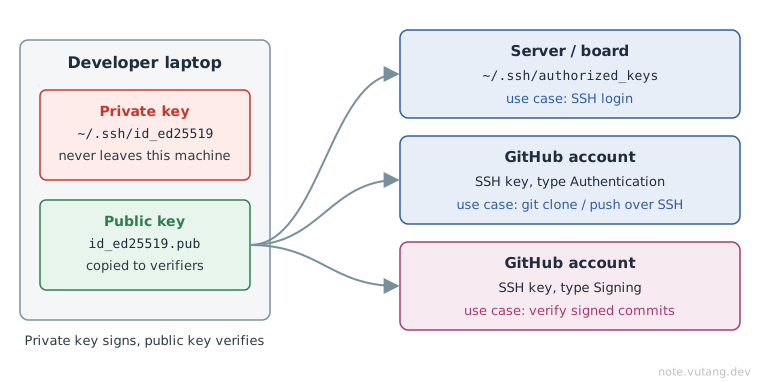
Nguyên lý cặp khóa
Cặp khóa được sinh bởi một thuật toán mật mã khóa công khai (public-key cryptography) như Ed25519 hoặc RSA. Khái niệm chung, gồm ba cách dùng cặp khóa và các mô hình tin cậy public key, có ở trang Mật mã khóa công khai. Hai khóa liên hệ với nhau về mặt toán học, nhưng từ public key không tính ngược ra được private key trong thời gian khả thi. Vì vậy public key có thể chép đi bất kỳ đâu, còn private key chỉ chủ sở hữu được giữ.
Trong SSH và GitHub, cặp khóa được dùng cho chữ ký số, không dùng để mã hóa dữ liệu. Người giữ private key ký lên một dữ liệu do phía kiểm tra quy định, phía kiểm tra dùng public key đã đăng ký để verify chữ ký. Chữ ký hợp lệ chứng minh người gửi đang giữ private key tương ứng (proof of possession), trong khi private key không bao giờ được gửi qua mạng. Việc mã hóa dữ liệu của phiên SSH do khóa đối xứng đảm nhận; khóa này được thỏa thuận qua bước key exchange, mô tả ở trang SSH.
| Private key | Public key | |
|---|---|---|
| Nơi lưu | Chỉ trên máy của chủ khóa, ví dụ ~/.ssh/id_ed25519, hoặc trong khóa bảo mật phần cứng |
Mọi nơi cần xác minh: authorized_keys trên server, cài đặt tài khoản GitHub |
| Ai được biết | Chỉ chủ khóa | Không cần giữ bí mật |
| Dùng để | Ký | Verify chữ ký |
| Khi bị lộ | Người khác mạo danh được chủ khóa ở mọi nơi đã đăng ký public key, phải thu hồi ngay | Không gây mất an toàn, chỉ để lộ thông tin chủ khóa đang dùng key đó |
Thuật toán khóa
OpenSSH hỗ trợ các loại khóa sau cho người dùng:
Loại khóa (ssh-keygen -t) |
Tên trong file public key | Ghi chú |
|---|---|---|
ed25519 |
ssh-ed25519 |
Chữ ký EdDSA trên Curve25519 (RFC 8709). Khóa và chữ ký ngắn, ký nhanh. Là loại mặc định của ssh-keygen từ OpenSSH 9.5 |
ecdsa |
ecdsa-sha2-nistp256 (và nistp384, nistp521) |
ECDSA trên các đường cong NIST (RFC 5656) |
rsa |
ssh-rsa |
Khóa RSA dùng được với thuật toán chữ ký rsa-sha2-256 và rsa-sha2-512 (RFC 8332). Chữ ký ssh-rsa dùng SHA-1 bị OpenSSH tắt mặc định từ bản 8.8. Nên dùng khóa từ 3072 bit |
ed25519-sk, ecdsa-sk |
sk-ssh-ed25519@openssh.com, sk-ecdsa-sha2-nistp256@openssh.com |
Khóa nằm trong khóa bảo mật phần cứng chuẩn FIDO/U2F, có từ OpenSSH 8.2. File trên đĩa chỉ là handle, không dùng được khi thiếu thiết bị |
Khóa DSA (ssh-dss) đã bị OpenSSH tắt mặc định từ bản 7.0 và không nên dùng. Với khóa mới, Ed25519 là lựa chọn phổ biến; RSA chỉ cần khi phải làm việc với hệ thống cũ không hỗ trợ Ed25519.
Tạo cặp khóa và định dạng file
Lệnh ssh-keygen tạo cặp khóa và hỏi passphrase để mã hóa file private key:
ssh-keygen -t ed25519 -C "vu@laptop-work"
# Tạo ~/.ssh/id_ed25519 (private key) và ~/.ssh/id_ed25519.pub (public key)
File public key là một dòng gồm ba trường: loại khóa, dữ liệu khóa mã hóa Base64, và comment. Comment chỉ là nhãn để người dùng phân biệt các key, không tham gia vào xác thực.
File private key bắt đầu bằng dòng -----BEGIN OPENSSH PRIVATE KEY-----. Đây là định dạng riêng của OpenSSH, được dùng mặc định cho mọi loại khóa từ OpenSSH 7.8; các bản cũ hơn lưu khóa RSA theo định dạng PEM (-----BEGIN RSA PRIVATE KEY-----). File private key phải có quyền 600, nếu không ssh từ chối dùng.
Để so khớp một public key mà không phải đọc cả chuỗi Base64, SSH dùng fingerprint (dấu vân tay), là giá trị hash của public key. Từ OpenSSH 6.8, fingerprint mặc định là SHA-256 mã hóa Base64:
GitHub hiển thị fingerprint theo cùng định dạng trong danh sách SSH key của tài khoản, nên có thể đối chiếu key nào đang được đăng ký.
Bảo vệ private key: passphrase và ssh-agent
Passphrase dùng để mã hóa file private key trên đĩa. Nếu file bị sao chép, kẻ tấn công vẫn phải dò passphrase mới dùng được khóa. Đổi hoặc thêm passphrase cho key có sẵn bằng ssh-keygen -p -f ~/.ssh/id_ed25519.
Để không phải nhập passphrase mỗi lần kết nối, ssh-agent giữ private key đã giải mã trong bộ nhớ và ký thay cho ssh. Private key không bị ghi ra đĩa ở dạng chưa mã hóa:
eval "$(ssh-agent -s)"     # khởi động agent (các desktop Linux và macOS thường đã chạy sẵn)
ssh-add ~/.ssh/id_ed25519  # nhập passphrase một lần
ssh-add -l                 # liệt kê fingerprint các key agent đang giữ
Agent forwarding (ssh -A) cho phép máy từ xa dùng agent trên máy local để ký tiếp. Trong lúc kết nối còn mở, người có quyền root trên máy từ xa cũng dùng được socket của agent để xác thực dưới danh nghĩa chủ khóa. Khi chỉ cần đi qua một máy trung gian, nên dùng ProxyJump (ssh -J) thay cho agent forwarding, vì với ProxyJump máy trung gian chỉ chuyển tiếp kết nối đã mã hóa.
Use case 1: đăng nhập SSH
Một kết nối SSH dùng hai cặp khóa khác nhau, mỗi cặp xác thực một phía:
| Host key | User key | |
|---|---|---|
| Thuộc về | Server | Người dùng |
| Private key nằm ở | /etc/ssh/ssh_host_*_key trên server |
~/.ssh/id_* trên máy client |
| Public key đăng ký ở | ~/.ssh/known_hosts trên client |
~/.ssh/authorized_keys trên server |
| Chứng minh điều gì | Client đang kết nối tới đúng server, không phải kẻ đứng giữa (MITM) | Người kết nối là chủ của một key được phép đăng nhập |
Phần còn lại của mục này nói về user key. Phương thức xác thực publickey được định nghĩa trong RFC 4252 và diễn ra sau key exchange, nên mọi bản tin đều đã được mã hóa:
sequenceDiagram
    participant C as Client (holds private key)
    participant S as Server (authorized_keys)
    C->>S: USERAUTH_REQUEST: user, publickey, public key (no signature)
    S->>S: Is this public key in authorized_keys?
    S-->>C: USERAUTH_PK_OK
    C->>C: Sign session identifier + request with private key
    C->>S: USERAUTH_REQUEST: same public key + signature
    S->>S: Verify signature with the public key
    S-->>C: USERAUTH_SUCCESS
Bước hỏi trước không kèm chữ ký giúp client biết key nào được chấp nhận trước khi phải giải mã private key hoặc nhờ agent ký. Dữ liệu được ký có chứa session identifier, là exchange hash sinh ra từ key exchange của chính kết nối này. Do đó một chữ ký bị bắt được trên kết nối khác không dùng lại được (chống replay).
Mỗi dòng trong authorized_keys là một public key, có thể kèm tùy chọn ở đầu dòng để giới hạn quyền của key đó. Ví dụ, key dưới đây chỉ được dùng từ dải địa chỉ lab và không được mở port forwarding hay agent forwarding:
from="10.61.61.0/24",no-port-forwarding,no-agent-forwarding ssh-ed25519 AAAAC3NzaC1lZDI1NTE5AAAAI... vu@laptop-work
Danh sách tùy chọn đầy đủ (command=, restrict, expiry-time=...) nằm ở mục AUTHORIZED_KEYS FILE FORMAT trong man page sshd(8). Các bước chép public key lên board bằng ssh-copy-id và cấu hình ~/.ssh/config có ở trang SSH: điều khiển từ xa (Embedded).
Use case 2: GitHub
GitHub dùng SSH key cho hai mục đích tách biệt: xác thực khi truy cập repository bằng Git qua SSH, và verify chữ ký của commit. Khi thêm key trong Settings → SSH and GPG keys, người dùng chọn loại key là Authentication Key hoặc Signing Key. Cùng một cặp khóa có thể đăng ký ở cả hai loại.
Xác thực khi dùng Git qua SSH
Remote dạng SSH của GitHub có dạng git@github.com:<owner>/<repo>.git. Mọi người dùng đều kết nối với cùng tên user git; GitHub xác định tài khoản dựa vào public key mà client dùng để xác thực, theo đúng cơ chế publickey ở mục trên. Hệ quả là một public key chỉ gắn được với một tài khoản GitHub: nếu cùng một key nằm ở hai tài khoản, GitHub không biết kết nối thuộc về tài khoản nào.
Các bước thiết lập:
- Tạo cặp khóa bằng
ssh-keygennhư mục Tạo cặp khóa. - Chép nội dung file
.pubvào Settings → SSH and GPG keys → New SSH key, chọn loại Authentication Key. - Kiểm tra kết nối bằng
ssh -T git@github.com. Khi xác thực thành công, GitHub trả về lời chào kèm tên tài khoản và thông báo không cung cấp shell. - Dùng URL SSH khi clone, hoặc đổi remote có sẵn:
git remote set-url origin git@github.com:<owner>/<repo>.git.
Ở lần kết nối đầu tiên, client hỏi xác nhận host key của github.com. Fingerprint cần được đối chiếu với danh sách GitHub công bố trên trang tài liệu GitHub's SSH key fingerprints trước khi chấp nhận. Host key cũng có thể thay đổi: ngày 24/3/2023, GitHub thay host key RSA sau khi private key của nó bị lộ trong một repository công khai. Client đã lưu key cũ sẽ báo host key thay đổi; cách xử lý là xóa key cũ bằng ssh-keygen -R github.com rồi kiểm tra fingerprint mới với trang tài liệu.
Khi dùng nhiều tài khoản GitHub trên cùng một máy (ví dụ tài khoản cá nhân và tài khoản công ty), mỗi tài khoản cần một cặp khóa riêng vì lý do ở trên. Có thể tạo alias host trong ~/.ssh/config để chọn key theo remote:
Host github.com
    User git
    IdentityFile ~/.ssh/id_ed25519
    IdentitiesOnly yes

Host github-work
    HostName github.com
    User git
    IdentityFile ~/.ssh/id_ed25519_work
    IdentitiesOnly yes
Repository của tài khoản công ty khi đó dùng remote git@github-work:<org>/<repo>.git. IdentitiesOnly yes buộc ssh chỉ thử key khai báo trong IdentityFile, không thử lần lượt các key đang có trong agent; nếu thiếu, key cá nhân có thể được thử trước và GitHub xác thực nhầm tài khoản.
Ở mạng chặn cổng 22, GitHub cung cấp SSH qua cổng 443 tại host ssh.github.com. Có thể khai báo HostName ssh.github.com và Port 443 trong khối Host github.com.
Deploy key
Deploy key là public key gắn với một repository thay vì với tài khoản người dùng. Server build hoặc server triển khai dùng deploy key để clone repository mà không cần mượn tài khoản của một người. Deploy key mặc định chỉ có quyền đọc, có thể cấp thêm quyền ghi khi thêm key. Theo cùng nguyên tắc nhận diện bằng public key, một deploy key chỉ gắn được với một repository; server cần truy cập nhiều repository phải có nhiều key và khai báo alias trong ~/.ssh/config như ví dụ ở trên.
| Authentication key của tài khoản | Deploy key | |
|---|---|---|
| Gắn với | Tài khoản người dùng | Một repository |
| Phạm vi truy cập | Mọi repository tài khoản có quyền | Chỉ repository đó |
| Quyền | Theo quyền của tài khoản | Chỉ đọc, hoặc đọc và ghi nếu được cấp |
| Dùng cho | Máy của người phát triển | Server CI, server triển khai |
Ký commit bằng SSH key
Git hỗ trợ ký commit và tag bằng SSH key từ bản 2.34, bên cạnh GPG và X.509. Cấu hình:
git config --global gpg.format ssh
git config --global user.signingkey ~/.ssh/id_ed25519.pub
git config --global commit.gpgsign true    # tùy chọn: ký mọi commit, không cần -S
Git gọi ssh-keygen -Y sign để ký với namespace git. Namespace là một phần của dữ liệu được ký, nên một chữ ký tạo cho Git không dùng lại được cho mục đích khác (định dạng chữ ký mô tả trong file PROTOCOL.sshsig của OpenSSH).
Để GitHub đánh dấu commit là Verified, public key phải được thêm vào tài khoản với loại Signing Key, và email của commit phải là email đã xác minh của tài khoản đó. Việc đăng ký key loại Authentication không đủ để GitHub verify chữ ký.
Để verify chữ ký ở local, Git cần danh sách người ký tin cậy (allowed signers), mỗi dòng ghép một email với một public key:
So sánh các use case
| Use case | Private key ký lên | Public key đăng ký ở | Bên verify | Kết quả |
|---|---|---|---|---|
| Đăng nhập SSH | Session identifier và yêu cầu xác thực | authorized_keys trên server |
sshd trên server |
Được mở phiên với user tương ứng |
| Git qua SSH trên GitHub | Session identifier và yêu cầu xác thực | Tài khoản GitHub (Authentication Key) hoặc repository (deploy key) | Server SSH của GitHub | Được clone, fetch, push theo quyền của tài khoản hoặc deploy key |
| Ký commit | Nội dung commit, namespace git |
Tài khoản GitHub (Signing Key), allowed_signers ở local |
GitHub, hoặc git ở local |
Commit được đánh dấu Verified |
Hai use case đầu là cùng một giao thức: GitHub chỉ là một SSH server mà danh sách authorized_keys được lấy từ cài đặt tài khoản thay vì từ file. Use case thứ ba khác ở chỗ chữ ký gắn với dữ liệu lưu lâu dài (commit) chứ không gắn với một phiên kết nối, nên bất kỳ ai có public key đều verify lại được về sau.
Quản lý cặp khóa
- Mỗi máy một cặp khóa riêng. Không chép private key giữa các máy; khi mất một máy chỉ cần thu hồi key của máy đó.
- Luôn đặt passphrase cho private key và dùng
ssh-agentđể tránh nhập lại. - Khi mất máy hoặc nghi lộ key: xóa public key khỏi
authorized_keystrên các server, khỏi tài khoản GitHub và khỏi các deploy key liên quan. - Không commit private key vào repository. Các dịch vụ như GitHub secret scanning có thể phát hiện, nhưng key đã bị đẩy lên vẫn phải coi là đã lộ.
- Định kỳ rà soát danh sách key đã đăng ký và xóa key không còn dùng.
- Với tài khoản quan trọng, cân nhắc khóa
ed25519-sktrên thiết bị FIDO: private key không rời khỏi thiết bị và mỗi lần ký cần chạm vào thiết bị.
Liên quan
- SSH (Security): kiến trúc giao thức, key exchange, host key và hardening SSH server.
- Mật mã khóa công khai (Security): khái niệm cặp khóa, mã hóa lai, mô hình tin cậy public key.
- RSA (Security): nền toán học của một trong các thuật toán khóa SSH.
- SSH: điều khiển từ xa (Embedded): dùng SSH client với board,
ssh-copy-id,~/.ssh/config, host key của board. - Git (Programming): remote SSH và các thao tác Git hằng ngày.
Tài liệu tham khảo
- RFC 4252: The Secure Shell (SSH) Authentication Protocol, mục 7: phương thức
publickey - RFC 5656: Elliptic Curve Algorithm Integration in the Secure Shell Transport Layer
- RFC 8332: Use of RSA Keys with SHA-256 and SHA-512 in the Secure Shell (SSH) Protocol
- RFC 8709: Ed25519 and Ed448 Public Key Algorithms for the Secure Shell (SSH) Protocol
- OpenSSH release notes: các bản 6.8 (fingerprint SHA-256), 7.0 (tắt DSA), 7.8 (định dạng private key mới), 8.2 (khóa FIDO), 8.8 (tắt chữ ký
ssh-rsa), 9.5 (Ed25519 mặc định) - ssh-keygen(1), sshd(8) mục AUTHORIZED_KEYS FILE FORMAT, ssh-agent(1)
- PROTOCOL.sshsig: định dạng chữ ký của
ssh-keygen -Y sign - GitHub Docs: Connecting to GitHub with SSH, Managing deploy keys, Using SSH over the HTTPS port, About commit signature verification
- GitHub's SSH key fingerprints
- GitHub Blog, We updated our RSA SSH host key, 24/3/2023
- Git 2.34 release notes: ký bằng SSH key; git-config:
gpg.format,gpg.ssh.allowedSignersFile