CE marking và Radio Equipment Directive
Trang này trình bày dấu CE và Radio Equipment Directive (RED), khung pháp lý mà mọi thiết bị vô tuyến bán tại EU phải đáp ứng, tập trung vào phần bảo mật. Nội dung đi theo thứ tự: bản chất của dấu CE, cấu trúc của RED, RED Delegated Regulation 2022/30 kích hoạt các yêu cầu bảo mật, bộ tiêu chuẩn hài hòa EN 18031, các module đánh giá sự phù hợp, hồ sơ cần chuẩn bị, giai đoạn chuyển tiếp sang Cyber Resilience Act (CRA), và hai ví dụ áp dụng. Khái niệm chung về quy định, tiêu chuẩn và cơ chế đánh giá xem Chứng nhận và tuân thủ bảo mật.
RED áp dụng cho mọi thiết bị vô tuyến, không riêng IoT: thiết bị IoT tiêu dùng, module di động trên thiết bị công nghiệp, trạm gốc và O-RU đều thuộc phạm vi. Vì vậy trang này đứng riêng, còn các trang theo nhóm thiết bị (Consumer IoT, Telecom & RAN) chỉ tóm tắt và dẫn về đây.
Dấu CE
Dấu CE là tuyên bố của nhà sản xuất rằng sản phẩm đáp ứng mọi luật hài hòa của EU áp dụng cho nó. Dấu này không do cơ quan nào cấp, và không phải là chứng chỉ. Bằng chứng cho tuyên bố nằm ở hai loại giấy tờ do nhà sản xuất lập:
| Giấy tờ | Nội dung | Ai được xem |
|---|---|---|
| Tuyên bố hợp chuẩn EU (EU Declaration of Conformity, DoC) | Danh sách luật và tiêu chuẩn đã áp dụng, có chữ ký của nhà sản xuất | Công khai; RED cho phép kèm sản phẩm bản rút gọn (simplified DoC) có đường dẫn tới bản đầy đủ |
| Hồ sơ kỹ thuật (technical documentation) | Mô tả thiết kế, đánh giá rủi ro, báo cáo thử nghiệm, chứng nhận của Notified Body nếu có | Cơ quan giám sát thị trường, khi được yêu cầu |
Nhà sản xuất phải lưu DoC và hồ sơ kỹ thuật trong 10 năm kể từ khi đưa sản phẩm ra thị trường.
Một sản phẩm thường chịu nhiều luật cùng lúc, ví dụ RED, RoHS về chất độc hại và Ecodesign. Chỉ có một dấu CE chung cho tất cả. DoC phải liệt kê đủ các luật đó. Với thiết bị vô tuyến, RED đã bao gồm yêu cầu an toàn điện và EMC, nên không áp dụng riêng Low Voltage Directive và EMC Directive.
Radio Equipment Directive 2014/53/EU
RED áp dụng cho thiết bị phát hoặc thu sóng vô tuyến dùng cho liên lạc hoặc định vị (radiodetermination). Thiết bị chỉ thu như bộ thu GNSS cũng thuộc phạm vi. Annex I của RED loại trừ một số nhóm như thiết bị của người chơi vô tuyến nghiệp dư, thiết bị hàng hải, thiết bị lắp trên máy bay, và kit đánh giá tự lắp dùng trong phòng nghiên cứu.
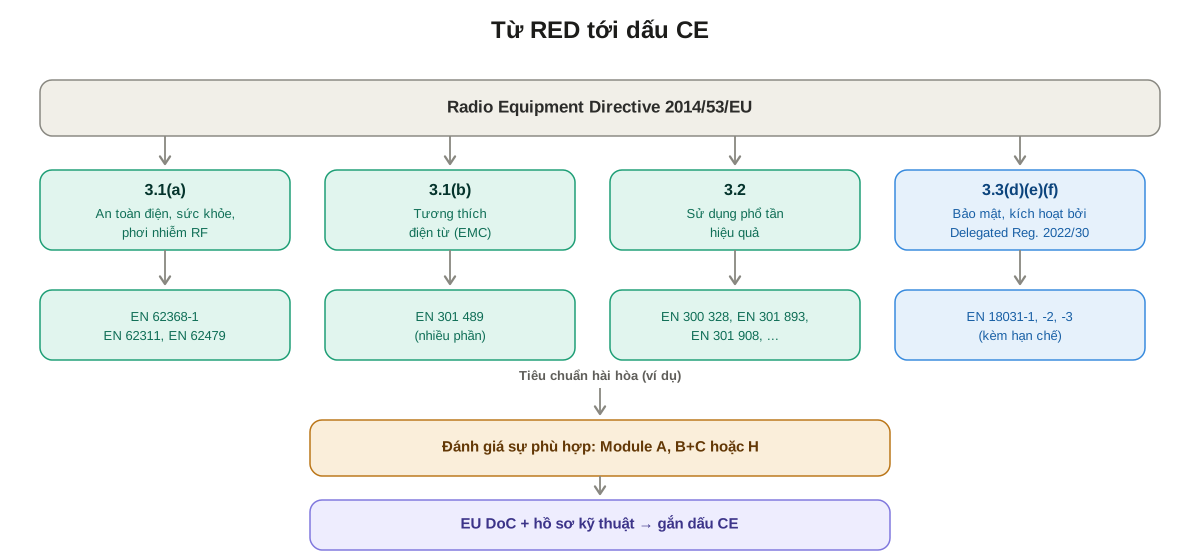
RED đặt ra các yêu cầu thiết yếu (essential requirements) ở Article 3:
| Điều | Yêu cầu | Tiêu chuẩn hài hòa thường dùng |
|---|---|---|
| 3.1(a) | An toàn điện và sức khỏe, gồm phơi nhiễm trường điện từ | EN 62368-1 (an toàn), EN 62311, EN 62479 (phơi nhiễm RF) |
| 3.1(b) | Tương thích điện từ (EMC) | Họ EN 301 489 |
| 3.2 | Sử dụng phổ tần hiệu quả, tránh gây nhiễu | Theo công nghệ vô tuyến, ví dụ EN 300 328 (2,4 GHz), EN 301 893 (5 GHz), họ EN 301 908 (mạng di động IMT) |
| 3.3(a) tới (i) | Yêu cầu bổ sung cho từng nhóm thiết bị, chỉ có hiệu lực khi được delegated act kích hoạt | Tùy điều |
Ba điều 3.1(a), 3.1(b) và 3.2 thuộc phạm vi an toàn điện, EMC và vô tuyến, nằm ngoài tab Security nên trang này không đi sâu. Phần còn lại của trang tập trung vào ba điều bảo mật trong nhóm 3.3:
| Điều | Yêu cầu |
|---|---|
| 3.3(d) | Không gây hại cho mạng hoặc cho hoạt động của mạng, không lạm dụng tài nguyên mạng |
| 3.3(e) | Có biện pháp bảo vệ dữ liệu cá nhân và quyền riêng tư của người dùng |
| 3.3(f) | Có tính năng chống gian lận |
RED Delegated Regulation 2022/30
Delegated Regulation (EU) 2022/30 kích hoạt ba điều 3.3(d), (e) và (f) cho các nhóm thiết bị sau:
| Điều | Thiết bị chịu điều chỉnh |
|---|---|
| 3.3(d) | Thiết bị vô tuyến có thể tự giao tiếp qua Internet, trực tiếp hoặc qua thiết bị khác (internet-connected radio equipment) |
| 3.3(e) | Thiết bị kết nối Internet có khả năng xử lý dữ liệu cá nhân, dữ liệu lưu lượng hoặc dữ liệu vị trí; thiết bị chuyên dùng chăm sóc trẻ em; đồ chơi có chức năng vô tuyến; thiết bị đeo trên người hoặc gắn vào quần áo |
| 3.3(f) | Thiết bị kết nối Internet cho phép người dùng chuyển tiền, giá trị tiền tệ hoặc tiền ảo |
Các sản phẩm đã có luật chuyên ngành về bảo mật được loại trừ khỏi một phần hoặc toàn bộ các điều trên, ví dụ thiết bị y tế, thiết bị chẩn đoán in vitro, thiết bị hàng không dân dụng, phương tiện giao thông theo khung phê duyệt kiểu loại (UN R155), và hệ thống thu phí đường bộ điện tử. Danh sách loại trừ của từng điều nằm ở Article 1 của văn bản.
Văn bản ban đầu áp dụng từ 01/08/2024. Delegated Regulation (EU) 2023/2444 lùi ngày áp dụng sang 01/08/2025.
EN 18031
EN 18031 là bộ tiêu chuẩn hài hòa cho RED Delegated Regulation, do CEN-CENELEC xây dựng. Bộ này gồm ba phần, mỗi phần ứng với một điều và bảo vệ một loại tài sản:
| Phần | Điều | Tài sản được bảo vệ |
|---|---|---|
| EN 18031-1:2024 | 3.3(d) | Tài sản bảo mật và tài sản mạng (network assets) |
| EN 18031-2:2024 | 3.3(e) | Tài sản bảo mật và tài sản riêng tư (privacy assets) |
| EN 18031-3:2024 | 3.3(f) | Tài sản bảo mật và tài sản tài chính (financial assets) |
Các cơ chế bảo mật
Mỗi phần định nghĩa yêu cầu theo từng cơ chế (mechanism), mỗi cơ chế có mã ba chữ cái và các yêu cầu đánh số, ví dụ AUM-1, AUM-2:
| Mã | Cơ chế | Ghi chú |
|---|---|---|
| ACM | Kiểm soát truy cập (access control) | |
| AUM | Xác thực (authentication) | Gồm yêu cầu về mật khẩu, chịu hạn chế khi công bố trên OJEU |
| SUM | Cập nhật an toàn (secure update) | |
| SSM | Lưu trữ an toàn (secure storage) | |
| SCM | Giao tiếp an toàn (secure communication) | |
| RLM | Khả năng chống chịu (resilience) | |
| NMM | Giám sát mạng (network monitoring) | Phần 1, cho thiết bị mạng như router |
| TCM | Kiểm soát lưu lượng (traffic control) | Phần 1, cho thiết bị mạng |
| CCK | Khóa mật mã bí mật (confidential cryptographic keys) | |
| GEC | Năng lực chung của thiết bị (general equipment capabilities) | Thành phần cập nhật, giới hạn giao diện, kiểm tra đầu vào |
| CRY | Mật mã (cryptography) | Thuật toán và độ dài khóa phù hợp |
Phần 2 bổ sung các cơ chế riêng cho quyền riêng tư như ghi log, xóa dữ liệu và thông báo cho người dùng.
Cây quyết định
Với mỗi yêu cầu, tiêu chuẩn đưa ra một cây quyết định (decision tree). Cây này xác định yêu cầu có áp dụng cho thiết bị không, thiết bị có rơi vào trường hợp ngoại lệ được chấp nhận không, và nếu không thì cơ chế hiện có đã đạt điều kiện chưa. Kết quả của từng yêu cầu là không áp dụng, đạt hoặc không đạt, và mỗi kết quả phải có lý do trong hồ sơ kỹ thuật.
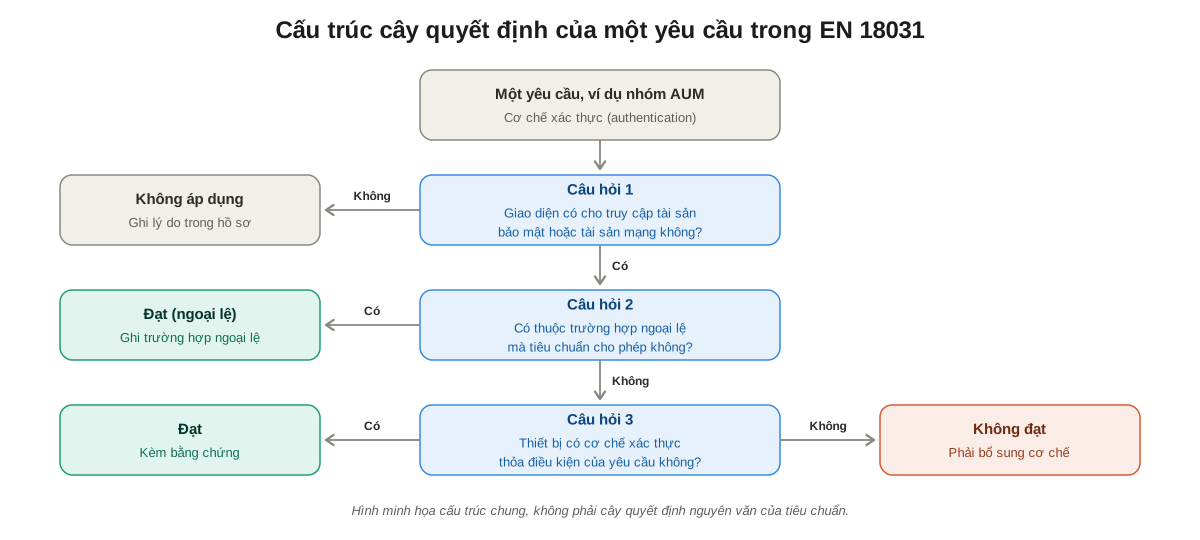
Tiêu chuẩn cũng định nghĩa các mức đánh giá cho mỗi yêu cầu: đánh giá khái niệm (conceptual, xem tài liệu thiết kế), đánh giá tính đầy đủ chức năng (functional completeness, kiểm tra mọi giao diện và tài sản đã được tính tới) và đánh giá tính hiệu quả chức năng (functional sufficiency, thử nghiệm cơ chế có thực sự đạt mục tiêu).
Todo
Bổ sung một ví dụ cây quyết định nguyên văn cho một yêu cầu cụ thể, sau khi đối chiếu với bản EN 18031 đã công bố.
Hạn chế khi công bố trên OJEU
Implementing Decision (EU) 2025/138, thông qua ngày 28/01/2025 và đăng OJEU ngày 30/01/2025, công bố cả ba phần EN 18031 kèm các hạn chế. Phần nội dung bị hạn chế không tạo ra giả định phù hợp:
| Phần | Hạn chế |
|---|---|
| Cả ba phần | Các mục "rationale" và "guidance" không tạo ra giả định phù hợp |
| Cả ba phần | Nếu khi áp dụng mục 6.2.5.1 và 6.2.5.2, thiết bị cho phép người dùng không đặt và không dùng mật khẩu, thì không có giả định phù hợp |
| EN 18031-2 | Với đồ chơi và thiết bị chăm sóc trẻ em (mục 6.1.3 tới 6.1.6), nếu không bảo đảm quyền kiểm soát truy cập của phụ huynh hoặc người giám hộ thì không có giả định phù hợp |
| EN 18031-3 | Tiêu chí đánh giá ở mục 6.3.2.4 không tạo ra giả định phù hợp, vì theo phần lý do (recital) của Decision, các nhóm hiện thực trong mục này chưa xử lý đúng rủi ro xác thực |
Hệ quả thực tế: nếu thiết bị cho phép bỏ qua bước đặt mật khẩu, nhà sản xuất không thể tự công bố theo Module A dựa trên EN 18031, và phải qua Notified Body. Cách thường dùng để tránh điều này là bắt buộc người dùng đặt mật khẩu ngay lần cài đặt đầu tiên, hoặc dùng thông tin xác thực riêng cho từng thiết bị.
Nội dung bảng trên được đọc qua bản sao văn bản OJ (nguồn trong mục Tài liệu tham khảo), chưa đối chiếu trực tiếp trên EUR-Lex.
Đánh giá sự phù hợp
RED cho phép ba thủ tục đánh giá (Article 17):
| Thủ tục | Bên thực hiện | Kết quả |
|---|---|---|
| Module A, kiểm soát sản xuất nội bộ (Annex II) | Nhà sản xuất | DoC dựa trên hồ sơ kỹ thuật tự lập |
| Module B+C, kiểm tra mẫu kiểu EU kèm kiểm soát sản xuất (Annex III) | Notified Body kiểm tra thiết kế, nhà sản xuất bảo đảm sản xuất đúng mẫu | EU-type examination certificate |
| Module H, bảo đảm chất lượng toàn diện (Annex IV) | Notified Body phê duyệt và giám sát hệ thống chất lượng của nhà sản xuất | Phê duyệt hệ thống chất lượng; số hiệu Notified Body ghi sau dấu CE |
Thủ tục được phép dùng phụ thuộc vào yêu cầu và vào việc áp dụng tiêu chuẩn hài hòa:
| Yêu cầu | Áp dụng đầy đủ tiêu chuẩn hài hòa | Không áp dụng, áp dụng một phần, hoặc rơi vào phần bị hạn chế |
|---|---|---|
| 3.1(a), 3.1(b) | Module A, B+C hoặc H | Module A, B+C hoặc H |
| 3.2, 3.3 | Module A, B+C hoặc H | Chỉ Module B+C hoặc H |
Với phần bảo mật, điều này nghĩa là: thiết bị đáp ứng đủ EN 18031 và không rơi vào hạn chế nào được tự công bố; mọi trường hợp khác phải qua Notified Body. Danh sách Notified Body cho RED được công bố trên hệ thống NANDO của Ủy ban châu Âu.
Hồ sơ kỹ thuật cho phần bảo mật
Ngoài nội dung chung theo Annex V của RED (mô tả sản phẩm, bản vẽ, danh sách tiêu chuẩn đã áp dụng, báo cáo thử nghiệm), phần bảo mật theo EN 18031 thường gồm:
- Mô tả thiết bị và phạm vi áp dụng: điều nào trong 3.3(d)(e)(f) áp dụng, và lý do.
- Danh sách tài sản cần bảo vệ (bảo mật, mạng, riêng tư, tài chính) và các giao diện truy cập được tới chúng: cổng mạng, giao diện vô tuyến, cổng debug, ứng dụng di động, dịch vụ cloud.
- Với mỗi yêu cầu của EN 18031: đường đi trên cây quyết định, kết quả, và bằng chứng (tài liệu thiết kế, kết quả thử nghiệm).
- Đánh giá rủi ro cho các phần tiêu chuẩn không bao phủ hoặc bị hạn chế.
- Báo cáo thử nghiệm của phòng lab nếu có, và EU-type examination certificate nếu đi Module B+C.
Phần lớn bằng chứng đến từ các năng lực kỹ thuật đã có trang riêng: Provisioning & Device Identity cho AUM, OTA Update cho SUM, TLS cho SCM, Secure boot và TrustZone cho SSM và CCK.
Chuyển tiếp sang Cyber Resilience Act
Delegated Regulation (EU) 2026/339 bãi bỏ Delegated Regulation 2022/30 kể từ ngày 11/12/2027, ngày CRA áp dụng đầy đủ. Từ ngày đó, yêu cầu bảo mật cho thiết bị vô tuyến do CRA điều chỉnh, còn RED chỉ giữ các yêu cầu về an toàn, EMC và phổ tần.
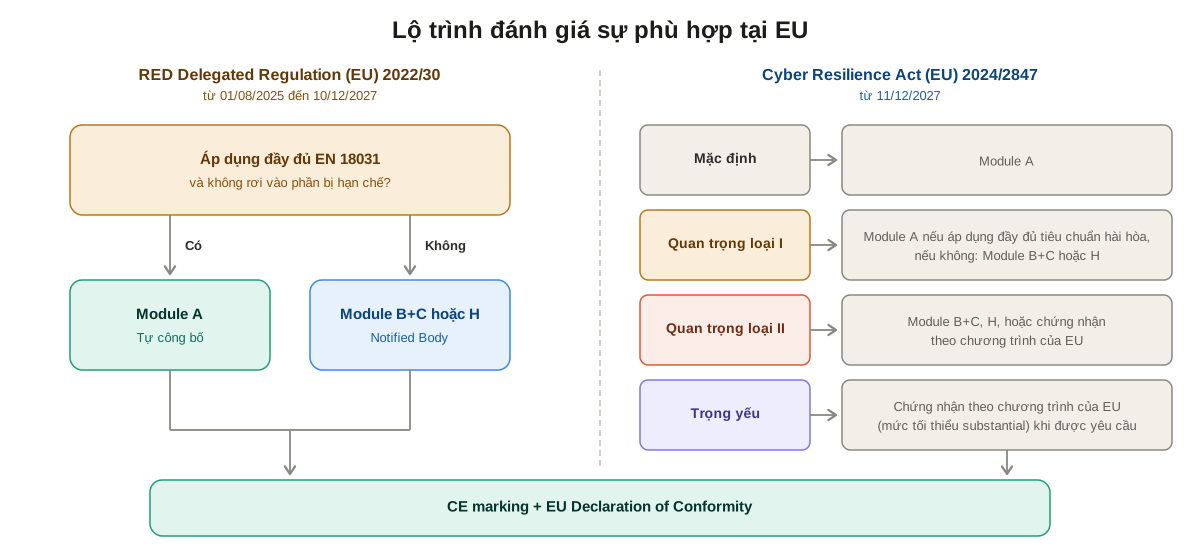
| Giai đoạn | Yêu cầu bảo mật | Tiêu chuẩn hài hòa |
|---|---|---|
| 01/08/2025 tới 10/12/2027 | RED 3.3(d)(e)(f) qua Delegated Regulation 2022/30 | EN 18031-1/-2/-3, kèm hạn chế |
| Từ 11/09/2026 | Thêm nghĩa vụ báo cáo lỗ hổng bị khai thác và sự cố nghiêm trọng theo CRA, áp dụng cho mọi sản phẩm đang bán | |
| Từ 11/12/2027 | CRA Annex I | Tiêu chuẩn hài hòa của CRA |
Theo CRA, sản phẩm đã đưa ra thị trường trước ngày 11/12/2027 chỉ chịu các yêu cầu của CRA nếu có thay đổi đáng kể (substantial modification) sau ngày đó. Nghĩa vụ báo cáo là ngoại lệ, áp dụng cho mọi sản phẩm từ 11/09/2026. Chi tiết về CRA xem Consumer IoT.
Todo
Kiểm chứng tình trạng xây dựng tiêu chuẩn hài hòa cho CRA và mức độ tái sử dụng EN 18031, để biết hồ sơ lập theo EN 18031 hiện nay dùng lại được bao nhiêu cho CRA.
Ví dụ áp dụng
Camera Wi-Fi gia đình
| Yêu cầu | Áp dụng | Cách chứng minh |
|---|---|---|
| 3.1(a), 3.1(b), 3.2 | Có | EN 62368-1, EN 62311, EN 301 489-1/-17, EN 300 328, EN 301 893 |
| 3.3(d) | Có, vì kết nối Internet | EN 18031-1 |
| 3.3(e) | Có, vì xử lý hình ảnh và âm thanh (dữ liệu cá nhân) | EN 18031-2 |
| 3.3(f) | Không, trừ khi camera có chức năng thanh toán |
Nếu firmware bắt buộc đặt mật khẩu hoặc dùng mật khẩu riêng cho từng thiết bị, và không có điểm lệch nào khác so với EN 18031, nhà sản xuất có thể tự công bố theo Module A. Sau 11/12/2027, camera an ninh thuộc loại quan trọng loại I của CRA, nên điều kiện tự công bố khi đó lại phụ thuộc vào tiêu chuẩn hài hòa của CRA.
O-RU trong mạng O-RAN
O-RU là thiết bị vô tuyến nên chắc chắn chịu 3.1(a), 3.1(b) và 3.2 của RED, với tiêu chuẩn phổ tần thuộc họ EN 301 908 cho trạm gốc IMT. Việc O-RU có thuộc phạm vi "internet-connected radio equipment" của Delegated Regulation 2022/30 hay không thì chưa rõ: O-RU kết nối tới O-DU qua fronthaul, còn đường M-Plane có thể đi qua mạng IP của nhà mạng.
Todo
Kiểm chứng phạm vi của Delegated Regulation 2022/30 đối với trạm gốc, O-RU và thiết bị mạng truy nhập, qua RED Guide của Ủy ban châu Âu hoặc hướng dẫn của cơ quan quản lý các nước thành viên. Yêu cầu bảo mật cho O-RU theo ngành viễn thông xem Telecom & RAN.
Liên quan
- Quy định và tiêu chuẩn khác cho IoT tiêu dùng (ETSI EN 303 645, EU CRA, UK PSTI): Consumer IoT.
- Yêu cầu bảo mật cho thiết bị viễn thông và RAN: Telecom & RAN.
- Kiểm thử giao diện web của thiết bị để lấy bằng chứng cho AUM, SCM, GEC: OWASP WSTG.
- Thiết bị vô tuyến ở góc nhìn RAN: Open Fronthaul, Frequency Bands.
Tài liệu tham khảo
- Directive 2014/53/EU (Radio Equipment Directive), EUR-Lex.
- Radio Equipment Directive (RED), European Commission, gồm RED Guide và danh sách tiêu chuẩn hài hòa.
- Commission Delegated Regulation (EU) 2022/30, EUR-Lex.
- Commission Delegated Regulation (EU) 2023/2444, lùi ngày áp dụng của 2022/30 sang 01/08/2025.
- Commission Implementing Decision (EU) 2025/138, EUR-Lex; nội dung các hạn chế được đọc qua bản sao văn bản OJ của Platanor.
- EN 18031-1:2024, EN 18031-2:2024, EN 18031-3:2024, CEN-CENELEC (trang mô tả và mục lục).
- EU: Cybersecurity, repeal of Delegated Regulation supplementing the Radio Equipment Directive, TÜV Rheinland, về Delegated Regulation (EU) 2026/339.
- Regulation (EU) 2024/2847 (Cyber Resilience Act), EUR-Lex.
- NANDO, cơ sở dữ liệu Notified Body của Ủy ban châu Âu.