Chứng nhận bảo mật cho thiết bị IoT tiêu dùng
Trang này trình bày các quy định và tiêu chuẩn bảo mật áp dụng cho thiết bị IoT tiêu dùng: camera, khóa cửa, loa thông minh, thiết bị đeo, router gia đình. Nội dung đi theo thứ tự: tiêu chuẩn nền ETSI EN 303 645, các quy định tại EU (RED Delegated Regulation, EN 18031 và Cyber Resilience Act), quy định tại Anh (PSTI), chương trình tại Mỹ (NIST IR 8259, Cyber Trust Mark), và một ví dụ tổng hợp cho một sản phẩm. Khái niệm chung về quy định, tiêu chuẩn và cơ chế đánh giá xem Chứng nhận và tuân thủ bảo mật.
Mốc thời gian
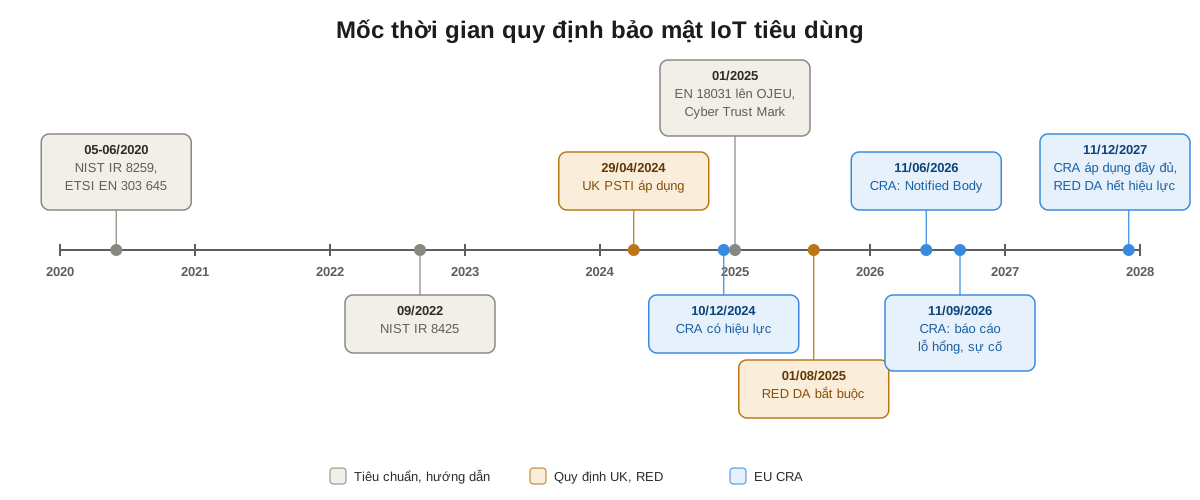
| Thời điểm | Sự kiện |
|---|---|
| 05/2020 | NIST công bố NIST IR 8259 |
| 06/2020 | ETSI công bố EN 303 645 V2.1.1 |
| 09/2022 | NIST công bố NIST IR 8425 |
| 29/04/2024 | UK PSTI bắt đầu áp dụng |
| 10/12/2024 | EU CRA có hiệu lực |
| 01/2025 | EN 18031 được công bố trên OJEU (Implementing Decision (EU) 2025/138); US Cyber Trust Mark ra mắt |
| 01/08/2025 | RED Delegated Regulation 2022/30 bắt buộc áp dụng |
| 11/06/2026 | CRA: áp dụng các điều khoản về Notified Body |
| 11/09/2026 | CRA: áp dụng nghĩa vụ báo cáo lỗ hổng bị khai thác và sự cố nghiêm trọng |
| 11/12/2027 | CRA áp dụng đầy đủ; RED Delegated Regulation 2022/30 hết hiệu lực |
ETSI EN 303 645
ETSI EN 303 645 là tiêu chuẩn cơ sở (baseline) về an ninh mạng cho thiết bị IoT tiêu dùng, do Viện Tiêu chuẩn Viễn thông châu Âu (ETSI) ban hành. Bản đầu tiên V2.1.1 ra đời tháng 6/2020, bản hiện hành là V3.1.3 (09/2024). Bản thân tiêu chuẩn là tự nguyện, nhưng nhiều quy định và chương trình dán nhãn lấy nó làm nền: UK PSTI chọn ba yêu cầu từ EN 303 645, chương trình dán nhãn của Singapore và Phần Lan cũng dựa trên tiêu chuẩn này.
Tiêu chuẩn chia các điều khoản (provision) thành 13 nhóm an ninh mạng ở mục 5, cùng một nhóm về bảo vệ dữ liệu cá nhân ở mục 6:
| Mục | Nội dung |
|---|---|
| 5.1 | Không dùng mật khẩu mặc định chung |
| 5.2 | Có cơ chế tiếp nhận và xử lý báo cáo lỗ hổng |
| 5.3 | Giữ phần mềm được cập nhật |
| 5.4 | Lưu trữ an toàn các tham số bảo mật nhạy cảm (khóa, thông tin xác thực) |
| 5.5 | Giao tiếp an toàn |
| 5.6 | Giảm thiểu bề mặt tấn công |
| 5.7 | Bảo đảm toàn vẹn phần mềm |
| 5.8 | Bảo vệ dữ liệu cá nhân |
| 5.9 | Khả năng chống chịu khi mất kết nối hoặc mất nguồn |
| 5.10 | Theo dõi dữ liệu telemetry của hệ thống |
| 5.11 | Cho phép người dùng xóa dữ liệu dễ dàng |
| 5.12 | Cài đặt và bảo trì thiết bị dễ dàng |
| 5.13 | Kiểm tra dữ liệu đầu vào |
Mỗi điều khoản là bắt buộc (M), khuyến nghị (R), hoặc bắt buộc có điều kiện. Nhà sản xuất khai báo việc áp dụng từng điều khoản trong bảng tuyên bố hiện thực (Implementation Conformance Statement) ở phụ lục của tiêu chuẩn.
ETSI TS 103 701 là đặc tả thử nghiệm đi kèm. Tài liệu này ánh xạ mỗi điều khoản của EN 303 645 sang các test case, và là cơ sở cho các phòng lab khi đánh giá sản phẩm theo EN 303 645.
Quy định tại EU
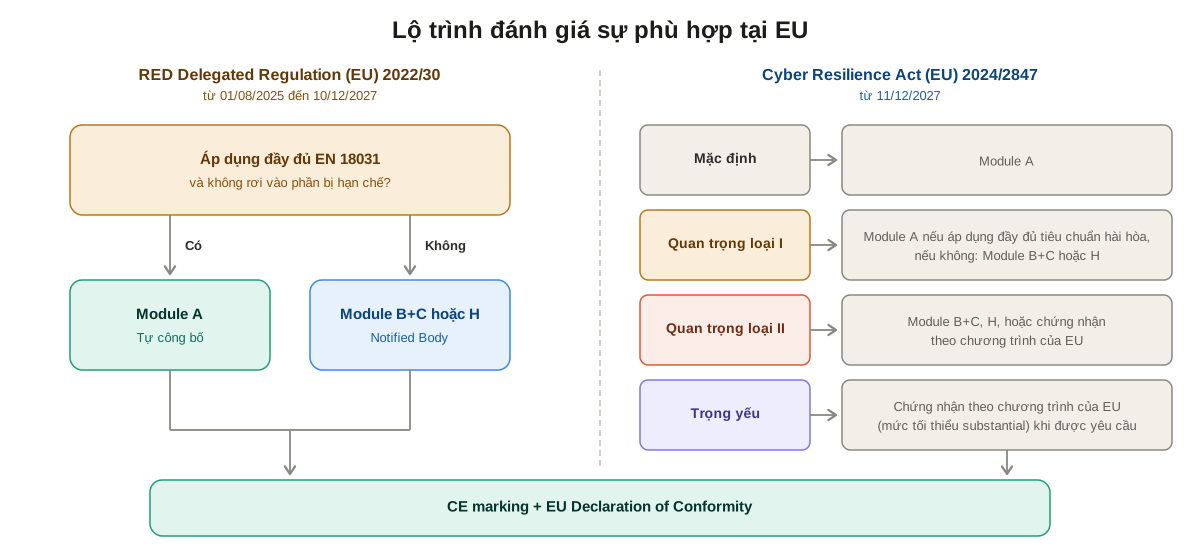
Tại EU, yêu cầu bảo mật cho thiết bị IoT đi qua dấu CE. Giai đoạn từ 01/08/2025 tới 10/12/2027 do RED Delegated Regulation điều chỉnh, chỉ với thiết bị vô tuyến. Từ 11/12/2027, CRA thay thế và mở rộng phạm vi ra mọi sản phẩm có thành phần số.
RED Delegated Regulation 2022/30
Radio Equipment Directive (RED, Directive 2014/53/EU) quy định các yêu cầu thiết yếu cho thiết bị vô tuyến. Ba điều về bảo mật trong RED, gồm Article 3(3)(d), (e) và (f), chỉ có hiệu lực khi được một văn bản ủy quyền (delegated act) kích hoạt. Delegated Regulation (EU) 2022/30 kích hoạt ba điều này, và bắt buộc áp dụng từ 01/08/2025.
| Điều | Yêu cầu | Thiết bị chịu điều chỉnh |
|---|---|---|
| 3(3)(d) | Không gây hại cho mạng hoặc làm suy giảm dịch vụ mạng | Thiết bị vô tuyến tự kết nối Internet hoặc kết nối qua thiết bị khác |
| 3(3)(e) | Bảo vệ dữ liệu cá nhân và quyền riêng tư | Thiết bị kết nối Internet có xử lý dữ liệu cá nhân; đồ chơi; thiết bị chăm sóc trẻ em; thiết bị đeo |
| 3(3)(f) | Chống gian lận khi chuyển tiền | Thiết bị kết nối Internet cho phép người dùng chuyển tiền |
Một số nhóm sản phẩm có luật chuyên ngành riêng được loại trừ, ví dụ thiết bị y tế và phương tiện giao thông thuộc phạm vi UN R155.
EN 18031
EN 18031 là bộ tiêu chuẩn hài hòa cho RED Delegated Regulation, do CEN-CENELEC xây dựng, gồm ba phần tương ứng ba điều trên:
| Phần | Tương ứng |
|---|---|
| EN 18031-1:2024 | 3(3)(d), bảo vệ mạng |
| EN 18031-2:2024 | 3(3)(e), dữ liệu cá nhân |
| EN 18031-3:2024 | 3(3)(f), gian lận tài chính |
Mỗi phần định nghĩa các cơ chế bảo mật như kiểm soát truy cập, xác thực, cập nhật an toàn, lưu trữ an toàn, giao tiếp an toàn, khả năng chống chịu và bảo vệ khóa mật mã. Với mỗi cơ chế, tiêu chuẩn đưa ra cây quyết định (decision tree) để xác định cơ chế đó có áp dụng cho thiết bị không, và nếu áp dụng thì phải đạt điều kiện gì.
Implementing Decision (EU) 2025/138 công bố cả ba phần trên OJEU ngày 30/01/2025, nhưng kèm một số hạn chế. Thiết bị rơi vào phần bị hạn chế không được hưởng giả định phù hợp, và phải qua Notified Body (Module B+C hoặc Module H) thay vì tự công bố theo Module A.
Todo
Đọc nguyên văn Implementing Decision (EU) 2025/138 trên EUR-Lex và liệt kê các hạn chế cụ thể. Các tổng hợp thứ cấp có nhắc tới hạn chế liên quan tới việc cho phép người dùng bỏ qua bước đặt mật khẩu, nhưng nội dung này chưa được kiểm chứng với văn bản gốc.
EU Cyber Resilience Act
Cyber Resilience Act (CRA, Regulation (EU) 2024/2847) là quy định chung về an ninh mạng cho mọi sản phẩm có thành phần số bán tại EU, gồm cả phần cứng và phần mềm. Quy định có hiệu lực từ 10/12/2024 và áp dụng theo ba giai đoạn: điều khoản về Notified Body từ 11/06/2026, nghĩa vụ báo cáo từ 11/09/2026, toàn bộ nghĩa vụ từ 11/12/2027.
Delegated Regulation (EU) 2026/339 bãi bỏ RED Delegated Regulation 2022/30 kể từ 11/12/2027, để tránh hai bộ yêu cầu bảo mật chồng lên nhau. Từ thời điểm đó, yêu cầu bảo mật cho thiết bị vô tuyến cũng do CRA điều chỉnh.
CRA gồm hai nhóm yêu cầu thiết yếu trong Annex I:
- Part I, yêu cầu với sản phẩm: thiết kế dựa trên đánh giá rủi ro, không có lỗ hổng đã biết có thể khai thác khi đưa ra thị trường, cấu hình mặc định an toàn, hỗ trợ cập nhật bảo mật, bảo vệ dữ liệu, giảm bề mặt tấn công, ghi log sự kiện bảo mật.
- Part II, yêu cầu về xử lý lỗ hổng: lập SBOM, xử lý và vá lỗ hổng kịp thời, có chính sách công bố lỗ hổng phối hợp (coordinated vulnerability disclosure), cung cấp bản vá miễn phí.
Nhà sản xuất phải xác định thời gian hỗ trợ (support period) phản ánh thời gian sử dụng dự kiến của sản phẩm. Thời gian này tối thiểu 5 năm, trừ khi sản phẩm được dự kiến dùng ngắn hơn.
Cơ chế đánh giá sự phù hợp phụ thuộc vào loại sản phẩm:
| Loại | Ví dụ (Annex III, Annex IV) | Đánh giá sự phù hợp |
|---|---|---|
| Mặc định | Phần lớn sản phẩm không có trong Annex III, IV | Module A (tự công bố) |
| Quan trọng loại I | Router, modem, switch; hệ điều hành; sản phẩm nhà thông minh có chức năng bảo mật (khóa cửa, camera an ninh, thiết bị báo động); đồ chơi kết nối mạng; microcontroller có chức năng bảo mật | Module A nếu áp dụng đầy đủ tiêu chuẩn hài hòa, đặc tả chung hoặc chương trình chứng nhận của EU; nếu không, Module B+C hoặc H |
| Quan trọng loại II | Hypervisor và container runtime; firewall, hệ thống phát hiện và ngăn chặn xâm nhập; microprocessor và microcontroller chống can thiệp vật lý (tamper-resistant) | Module B+C, Module H, hoặc chương trình chứng nhận của EU |
| Trọng yếu | Smart card, secure element; smart meter gateway; thiết bị phần cứng có hộp bảo mật (security box) | Chương trình chứng nhận an ninh mạng của EU, mức tối thiểu "substantial", khi được delegated act yêu cầu; nếu không, như loại II |
Nghĩa vụ báo cáo áp dụng cho mọi sản phẩm đang có trên thị trường EU, kể cả sản phẩm đưa ra thị trường trước ngày 11/12/2027. Khi biết một lỗ hổng đang bị khai thác (actively exploited) hoặc một sự cố nghiêm trọng, nhà sản xuất báo cáo qua nền tảng báo cáo chung do Cơ quan An ninh mạng EU (ENISA) vận hành:
| Thời hạn | Nội dung |
|---|---|
| 24 giờ | Cảnh báo sớm (early warning) |
| 72 giờ | Thông báo đầy đủ |
| 14 ngày sau khi có biện pháp khắc phục (với lỗ hổng), 1 tháng (với sự cố) | Báo cáo cuối cùng |
Vi phạm các yêu cầu thiết yếu có thể bị phạt tới 15 triệu EUR hoặc 2,5% doanh thu toàn cầu năm trước, tùy mức nào cao hơn.
UK PSTI
Product Security and Telecommunications Infrastructure Act 2022 (PSTI) cùng văn bản hướng dẫn năm 2023 áp dụng từ 29/04/2024 cho sản phẩm kết nối tiêu dùng bán tại Anh. PSTI chỉ có ba yêu cầu, đều lấy từ ETSI EN 303 645:
- Không dùng mật khẩu mặc định chung. Mật khẩu phải duy nhất cho mỗi thiết bị hoặc do người dùng đặt.
- Công bố cách báo cáo vấn đề bảo mật cho nhà sản xuất.
- Công bố thời gian tối thiểu sản phẩm được cập nhật bảo mật.
Sản phẩm phải đi kèm tuyên bố tuân thủ (statement of compliance) do nhà sản xuất lập. Một số nhóm có quy định riêng được loại trừ, ví dụ thiết bị y tế, công tơ thông minh, trạm sạc xe điện, và máy tính để bàn, laptop, máy tính bảng không có kết nối di động. Văn phòng An toàn và Tiêu chuẩn Sản phẩm (OPSS) thực thi luật, mức phạt tối đa 10 triệu GBP hoặc 4% doanh thu toàn cầu.
Chương trình tại Mỹ
Mỹ chưa có quy định liên bang bắt buộc cho bảo mật IoT tiêu dùng. Các tài liệu chính là hướng dẫn của Viện Tiêu chuẩn và Công nghệ Quốc gia (NIST) và một chương trình dán nhãn tự nguyện.
| Tài liệu | Nội dung |
|---|---|
| NIST IR 8259 (05/2020) | Các hoạt động nền tảng nhà sản xuất cần làm để sản phẩm IoT an toàn, trước và sau khi bán |
| NIST IR 8259A | Sáu năng lực cơ sở của thiết bị: định danh thiết bị, cấu hình thiết bị, bảo vệ dữ liệu, kiểm soát truy cập vào các giao diện, cập nhật phần mềm, nhận biết trạng thái an ninh mạng |
| NIST IR 8425 (09/2022) | Hồ sơ yêu cầu (profile) cho IoT tiêu dùng, gộp các yêu cầu cho thiết bị và cho các thành phần đi kèm như ứng dụng di động, dịch vụ cloud |
US Cyber Trust Mark là chương trình dán nhãn tự nguyện do Ủy ban Truyền thông Liên bang (FCC) thông qua năm 2024 và ra mắt tháng 01/2025. Yêu cầu dựa trên NIST IR 8425. Sản phẩm được thử nghiệm tại phòng lab được công nhận, hồ sơ được tổ chức quản lý nhãn (Cybersecurity Label Administrator) xét duyệt, và nhãn có mã QR dẫn tới thông tin về sản phẩm như thời gian hỗ trợ cập nhật.
Todo
Kiểm chứng trạng thái hiện tại của US Cyber Trust Mark. UL Solutions, tổ chức được chọn làm Lead Administrator vào 12/2024, đã rút khỏi vai trò này trong năm 2025, và FCC mở đợt nhận hồ sơ mới. Chưa xác định được tổ chức thay thế và tình trạng vận hành của chương trình tại thời điểm viết.
Ví dụ: camera Wi-Fi bán tại EU và Anh
Bảng sau áp dụng các bước trong Xác định bộ yêu cầu cho một sản phẩm cho một camera an ninh Wi-Fi gia đình:
| Thị trường, giai đoạn | Quy định | Phân loại | Cách chứng minh |
|---|---|---|---|
| EU, tới 10/12/2027 | RED Delegated Regulation 2022/30 | Chịu 3(3)(d) và 3(3)(e) vì kết nối Internet và xử lý hình ảnh (dữ liệu cá nhân) | EN 18031-1 và EN 18031-2; tự công bố nếu không rơi vào phần bị hạn chế |
| EU, từ 11/12/2027 | CRA | Quan trọng loại I (camera an ninh nhà thông minh) | Module A nếu áp dụng đầy đủ tiêu chuẩn hài hòa của CRA; nếu không, Notified Body |
| EU, từ 11/09/2026 | CRA, nghĩa vụ báo cáo | Áp dụng cho mọi sản phẩm đang bán | Quy trình báo cáo trong 24 giờ, 72 giờ |
| Anh | UK PSTI | Sản phẩm kết nối tiêu dùng | Statement of compliance cho ba yêu cầu |
Về kỹ thuật, các yêu cầu trên quy về một nhóm năng lực chung: thông tin xác thực riêng cho mỗi thiết bị, kênh truyền được mã hóa, cập nhật firmware có chữ ký, secure boot, chính sách công bố lỗ hổng và SBOM. Các năng lực này được trình bày ở trang IoT Security và các trang kỹ thuật liên kết từ đó.
Todo
Bổ sung các chương trình dán nhãn khác dựa trên ETSI EN 303 645: Cybersecurity Labelling Scheme (CLS) của Singapore, nhãn của Phần Lan, IT-Sicherheitskennzeichen của BSI (Đức).
Liên quan
- Yêu cầu bảo mật kỹ thuật cho thiết bị IoT: IoT Security.
- Kiến trúc, cập nhật và định danh thiết bị IoT: IoT cho Linux nhúng, OTA Update, Provisioning & Device Identity.
- Quản lý lỗ hổng và SBOM: CVE.
Tài liệu tham khảo
- ETSI EN 303 645 V3.1.3 (2024-09), Cyber Security for Consumer Internet of Things: Baseline Requirements.
- ETSI TS 103 701, Cyber Security for Consumer Internet of Things: Conformance Assessment of Baseline Requirements.
- Commission Delegated Regulation (EU) 2022/30, EUR-Lex.
- Commission Implementing Decision (EU) 2025/138, công bố EN 18031-1/-2/-3:2024 trên OJEU, 30/01/2025.
- Regulation (EU) 2024/2847 (Cyber Resilience Act), EUR-Lex.
- EU: Cybersecurity, repeal of Delegated Regulation supplementing the Radio Equipment Directive, TÜV Rheinland, về Delegated Regulation (EU) 2026/339.
- The Product Security and Telecommunications Infrastructure (Security Requirements for Relevant Connectable Products) Regulations 2023, legislation.gov.uk.
- NIST IR 8259, NIST IR 8259A, NIST IR 8425, NIST CSRC.
- UL Solutions withdraws as lead administrator for FCC's Cyber Trust Mark program, MeriTalk.