Mật mã khóa công khai
Mật mã khóa công khai (public-key cryptography), còn gọi là mật mã bất đối xứng (asymmetric cryptography), dùng một cặp khóa gồm khóa công khai (public key) và khóa bí mật (private key) thay cho một khóa chung giữa hai bên. Cơ chế này là nền của TLS, SSH, IPsec, secure boot và ký firmware. Trang này trình bày lần lượt bài toán mà mật mã khóa công khai giải quyết, bản chất của cặp khóa, ba cách dùng cặp khóa, cách kết hợp với mật mã đối xứng trong giao thức thực tế, các mô hình tin cậy public key và các cách lưu private key. Thuật toán cụ thể có ở trang RSA; ứng dụng vào SSH và GitHub có ở trang Cặp khóa SSH.
Mật mã đối xứng và bài toán phân phối khóa
Mật mã đối xứng (symmetric cryptography) dùng cùng một khóa để mã hóa và giải mã, ví dụ AES. Thuật toán đối xứng nhanh và có thể mã hóa dữ liệu với kích thước bất kỳ, nhưng hai bên phải có chung khóa bí mật trước khi liên lạc. Khóa này không thể gửi thẳng qua kênh đang cần bảo vệ, vì kẻ nghe lén sẽ lấy được nó cùng với dữ liệu.
Khi số bên tham gia tăng, việc phân phối khóa càng khó. Với \(n\) bên, mỗi cặp cần một khóa riêng, tổng cộng \(n(n-1)/2\) khóa. Một hệ thống 1000 thiết bị cần gần 500 000 khóa, và mỗi khóa phải được trao bằng một kênh an toàn riêng.
Whitfield Diffie và Martin Hellman đề xuất khái niệm mật mã khóa công khai trong bài báo "New Directions in Cryptography" năm 1976, kèm giao thức thỏa thuận khóa Diffie-Hellman. Năm 1978, RSA là thuật toán đầu tiên được công bố hỗ trợ cả mã hóa lẫn chữ ký số theo mô hình này.
| Mật mã đối xứng | Mật mã khóa công khai | |
|---|---|---|
| Khóa | Một khóa chung, cả hai bên giữ bí mật | Mỗi bên một cặp khóa; public key công khai, private key giữ bí mật |
| Số khóa cho \(n\) bên | \(n(n-1)/2\) | \(n\) cặp |
| Tốc độ | Nhanh, có tăng tốc phần cứng (AES-NI, crypto engine) | Chậm hơn nhiều bậc |
| Kích thước dữ liệu | Bất kỳ | Giới hạn bởi kích thước khóa, ví dụ RSA chỉ mã hóa được dữ liệu nhỏ hơn modulus |
| Thuật toán tiêu biểu | AES, ChaCha20 | RSA, ECDH, ECDSA, Ed25519, ML-KEM, ML-DSA |
| Vai trò trong giao thức | Mã hóa dữ liệu | Thỏa thuận khóa, xác thực, chữ ký |
Cặp khóa và bài toán khó
Hai khóa trong một cặp liên hệ với nhau qua một hàm một chiều có cửa sập (trapdoor one-way function): tính từ private key ra public key thì dễ, còn tính ngược từ public key ra private key thì không khả thi với kích thước khóa đủ lớn. Độ an toàn của mỗi họ thuật toán dựa trên một bài toán toán học được cho là khó:
| Bài toán | Thuật toán | Ghi chú |
|---|---|---|
| Phân tích thừa số nguyên tố | RSA | Biết \(n = p \cdot q\), tìm \(p\) và \(q\) |
| Logarit rời rạc trên trường hữu hạn | Diffie-Hellman (DH), DSA | Biết \(g\), \(p\) và \(g^x \bmod p\), tìm \(x\) |
| Logarit rời rạc trên đường cong elliptic | ECDH, X25519, ECDSA, Ed25519 | Khóa ngắn hơn nhiều so với RSA ở cùng mức an toàn |
| Bài toán trên lattice | ML-KEM, ML-DSA | Thuật toán hậu lượng tử (post-quantum), NIST chuẩn hóa trong FIPS 203 và FIPS 204 năm 2024 |
Thuật toán Shor trên máy tính lượng tử đủ lớn giải được cả bài toán phân tích thừa số lẫn logarit rời rạc, nên RSA và các thuật toán dựa trên đường cong elliptic đều sẽ không còn an toàn khi máy tính đó xuất hiện. Đây là lý do các giao thức đang chuyển sang thuật toán lattice hoặc kết hợp (hybrid) cổ điển với hậu lượng tử.
Mức an toàn được so sánh theo số bit an toàn (security strength). Theo NIST SP 800-57 Part 1, các kích thước khóa sau có mức an toàn tương đương:
| Mức an toàn | Đối xứng | RSA, DH | Đường cong elliptic |
|---|---|---|---|
| 112 bit | 3DES (3 khóa) | 2048 bit | 224 bit |
| 128 bit | AES-128 | 3072 bit | 256 bit (P-256, Curve25519) |
| 192 bit | AES-192 | 7680 bit | 384 bit |
| 256 bit | AES-256 | 15360 bit | 512 bit trở lên (P-521) |
Phần nền toán học (số học modulo, trường hữu hạn) có ở trang Discrete Math & Boolean.
Ba cách dùng cặp khóa
Cặp khóa được dùng theo ba cách, mỗi cách giải quyết một mục tiêu khác nhau. Hai hình dưới minh họa với hai bên quen thuộc trong tài liệu mật mã là Alice và Bob: hình thứ nhất dùng ẩn dụ đồ vật để thấy ai giữ khóa nào, hình thứ hai chỉ rõ khóa nào dùng ở bước nào.
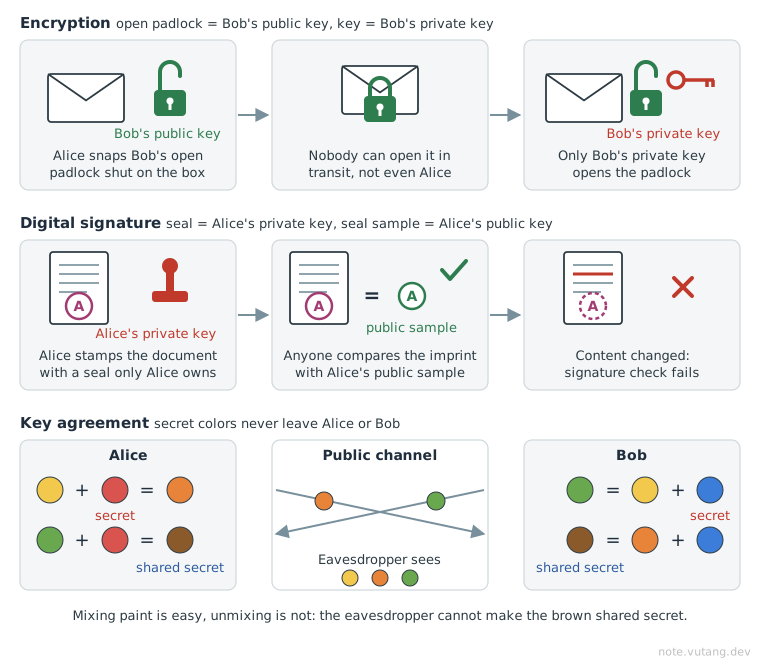
Ẩn dụ chỉ minh họa vai trò của từng khóa, không mô tả phép toán bên dưới. Ẩn dụ con dấu có một điểm khác chữ ký số: dấu thật vẫn khớp khi nội dung văn bản bị sửa, còn chữ ký số được tính từ hash của nội dung nên sẽ không còn hợp lệ khi nội dung thay đổi dù chỉ một bit. Ẩn dụ pha màu ứng với thỏa thuận khóa Diffie-Hellman: trộn màu thì dễ, tách màu đã trộn thì khó, tương tự hàm một chiều ở mục Cặp khóa và bài toán khó.
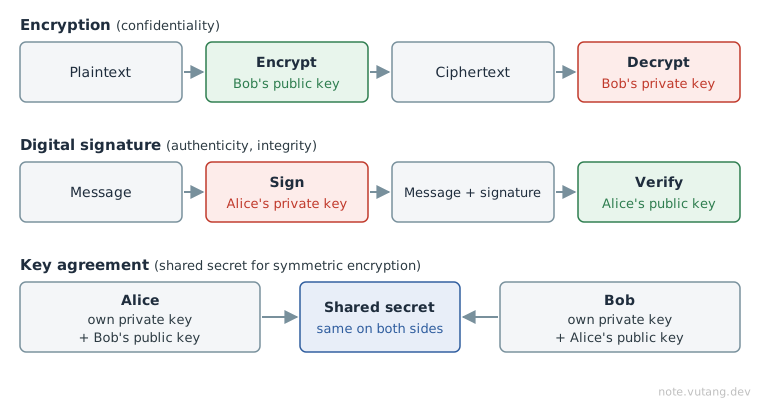
| Cách dùng | Khóa dùng ở phía gửi | Khóa dùng ở phía nhận | Mục tiêu | Thuật toán |
|---|---|---|---|---|
| Mã hóa | Public key của người nhận | Private key của người nhận | Bảo mật (confidentiality): chỉ người nhận đọc được | RSA-OAEP, ML-KEM (dạng KEM) |
| Chữ ký số | Private key của người ký | Public key của người ký | Xác thực nguồn gốc và toàn vẹn: ai có public key cũng kiểm tra được dữ liệu do chủ khóa tạo và chưa bị sửa | RSA-PSS, ECDSA, Ed25519, ML-DSA |
| Thỏa thuận khóa | Private key của mình và public key của bên kia | Như phía gửi | Hai bên có chung một bí mật (shared secret) mà không gửi bí mật đó qua mạng | DH, ECDH, X25519 |
Mã hóa và chữ ký dùng cặp khóa theo hai chiều ngược nhau. Khi mã hóa, ai cũng có thể dùng public key để gửi dữ liệu, nhưng chỉ chủ khóa mở được. Khi ký, chỉ chủ khóa tạo được chữ ký, nhưng ai cũng kiểm tra được.
Cách giải thích "ký là mã hóa bằng private key" chỉ gần đúng với RSA chưa có padding. Với ECDSA và Ed25519, phép ký không phải là phép mã hóa, và các thuật toán này không có phép mã hóa tương ứng. Ngay cả với RSA, padding cho chữ ký (PSS) và cho mã hóa (OAEP) khác nhau, và không nên dùng cùng một cặp khóa cho cả hai mục đích.
Với thỏa thuận khóa, mỗi bên kết hợp private key của mình với public key của bên kia. Hai phép tính cho cùng một kết quả, còn kẻ nghe lén chỉ có hai public key thì không tính được kết quả đó. Thỏa thuận khóa không tự xác thực hai bên: kẻ đứng giữa có thể thỏa thuận riêng với từng bên. Vì vậy giao thức thực tế luôn ghép thỏa thuận khóa với chữ ký, như mô tả ở mục tiếp theo.
Mã hóa lai trong giao thức thực tế
Thuật toán khóa công khai chậm và giới hạn kích thước dữ liệu, nên không giao thức nào dùng nó để mã hóa toàn bộ dữ liệu. Thay vào đó, các giao thức dùng mã hóa lai (hybrid encryption): thuật toán khóa công khai chỉ dùng để xác thực và để có chung một khóa đối xứng, sau đó khóa đối xứng mã hóa dữ liệu bằng thuật toán AEAD (mã hóa có xác thực) như AES-GCM hoặc ChaCha20-Poly1305. Tương tự, chữ ký số luôn ký lên giá trị hash của dữ liệu chứ không ký trực tiếp dữ liệu lớn.
| Giao thức | Thỏa thuận hoặc trao khóa | Chữ ký xác thực | Mã hóa dữ liệu |
|---|---|---|---|
| TLS 1.3 | ECDHE (X25519, P-256) hoặc kết hợp với ML-KEM | Server ký handshake bằng private key ứng với chứng chỉ X.509 | AES-GCM, ChaCha20-Poly1305 |
| SSH | ECDH trên Curve25519 hoặc kết hợp với thuật toán hậu lượng tử | Server ký exchange hash bằng host key; người dùng ký bằng user key | AES-GCM, ChaCha20-Poly1305, AES-CTR kèm MAC |
| OpenPGP (email, ký gói phần mềm) | Mã hóa khóa phiên bằng public key của người nhận | Người gửi ký bằng private key | Khóa phiên đối xứng |
| Secure boot, ký firmware | Không cần | Nhà sản xuất ký image, ROM hoặc bootloader verify | Không bắt buộc |
Trong TLS 1.3 và SSH, cặp khóa dùng cho thỏa thuận khóa được sinh mới cho mỗi kết nối (ephemeral) rồi bỏ đi. Nhờ đó các giao thức này có forward secrecy: nếu private key lâu dài (của chứng chỉ hoặc host key) bị lộ sau này, dữ liệu của các phiên đã ghi lại trước đó vẫn không giải mã được, vì khóa phiên không được suy ra từ private key lâu dài.
Tin cậy public key
Mật mã khóa công khai loại bỏ nhu cầu chia sẻ khóa bí mật, nhưng sinh ra một vấn đề khác: làm sao biết một public key thực sự thuộc về bên cần liên lạc. Nếu kẻ đứng giữa (man-in-the-middle, MITM) thay public key của server bằng public key của chính mình, client sẽ mã hóa và verify chữ ký với khóa của kẻ tấn công mà không phát hiện ra. Mọi hệ thống khóa công khai đều cần một mô hình tin cậy để gắn public key với danh tính:
| Mô hình | Cách gắn public key với danh tính | Dùng trong |
|---|---|---|
| Tin ở lần đầu (trust on first use, TOFU) | Lần kết nối đầu tiên người dùng xác nhận fingerprint, client lưu lại và cảnh báo nếu khóa đổi | SSH (known_hosts) |
| Hạ tầng khóa công khai (PKI) | Tổ chức cấp chứng chỉ (certificate authority, CA) ký chứng chỉ X.509 gắn public key với tên miền hoặc tổ chức; client tin danh sách CA gốc có sẵn | TLS, HTTPS, mutual TLS, ký code |
| Web of trust | Người dùng ký xác nhận public key của nhau, độ tin cậy lan truyền qua các chữ ký | OpenPGP, GnuPG |
| Đăng ký trước (pre-provisioned) | Public key hoặc hash của nó được ghi sẵn vào nơi kẻ tấn công không sửa được | Secure boot (hash public key trong OTP hoặc eFuse), authorized_keys, tài khoản GitHub |
Khi private key bị lộ, mô hình tin cậy cũng quyết định cách thu hồi. PKI có danh sách thu hồi chứng chỉ (CRL) và giao thức OCSP; SSH và GitHub thu hồi bằng cách xóa public key khỏi authorized_keys hoặc khỏi tài khoản; với secure boot, việc thu hồi phụ thuộc vào thiết kế của SoC, ví dụ một số SoC cho phép đốt eFuse để vô hiệu một trong nhiều khóa đã đăng ký.
Lưu trữ private key
Toàn bộ độ an toàn của hệ thống phụ thuộc vào việc private key không bị lộ. Các cách lưu private key thường gặp, theo mức bảo vệ tăng dần:
| Cách lưu | Đặc điểm | Ví dụ |
|---|---|---|
| File mã hóa bằng passphrase | Đơn giản; private key được giải mã vào RAM khi dùng | Private key SSH, file PKCS #8 |
| Môi trường thực thi tin cậy | Private key nằm trong vùng bộ nhớ mà OS thường không đọc được | Trusted application trong TrustZone |
| Chip bảo mật trên board | Private key được sinh và dùng bên trong chip, không xuất ra ngoài | TPM, secure element |
| Thiết bị bảo mật rời | Mỗi lần ký cần thao tác vật lý (chạm, nhập PIN) | Khóa FIDO, smart card |
| Hardware security module (HSM) | Thiết bị chuyên dụng, có kiểm soát truy cập và nhật ký | Khóa của CA, khóa ký firmware của nhà sản xuất |
Với thiết bị nhúng, private key riêng của từng thiết bị (dùng cho mutual TLS hoặc định danh thiết bị) nên được sinh ngay trên thiết bị hoặc trong chip bảo mật khi sản xuất, thay vì sinh trên máy chủ rồi nạp vào. Khóa ký firmware của nhà sản xuất không bao giờ được đưa vào thiết bị; thiết bị chỉ giữ public key để verify.
Liên quan
- RSA (Security): nền toán học, padding và độ dài khóa của RSA.
- Cặp khóa SSH: public key và private key (Security): ứng dụng cặp khóa trong SSH và GitHub.
- TLS, SSH (Security): giao thức dùng mã hóa lai và chữ ký.
- Secure boot và TrustZone (Security): chữ ký số trong chain of trust.
- Discrete Math & Boolean (Notes): số học modulo và trường hữu hạn.
Tài liệu tham khảo
- W. Diffie, M. E. Hellman, New Directions in Cryptography, IEEE Transactions on Information Theory 22(6), 1976.
- R. L. Rivest, A. Shamir, L. Adleman, A Method for Obtaining Digital Signatures and Public-Key Cryptosystems, Communications of the ACM 21(2), 1978.
- NIST SP 800-57 Part 1 Rev. 5: Recommendation for Key Management, bảng so sánh mức an toàn
- FIPS 203: Module-Lattice-Based Key-Encapsulation Mechanism Standard, FIPS 204: Module-Lattice-Based Digital Signature Standard
- P. W. Shor, Algorithms for Quantum Computation: Discrete Logarithms and Factoring, FOCS 1994.
- RFC 7748: Elliptic Curves for Security (X25519), RFC 8032: Edwards-Curve Digital Signature Algorithm (EdDSA)
- RFC 8017: PKCS #1 v2.2 (RSA-OAEP, RSA-PSS)
- RFC 5280: Internet X.509 Public Key Infrastructure Certificate and CRL Profile
- RFC 9580: OpenPGP