Chứng nhận bảo mật cho thiết bị viễn thông và RAN
Trang này trình bày các yêu cầu và chương trình đánh giá bảo mật cho thiết bị mạng viễn thông, tập trung vào thiết bị mạng truy nhập vô tuyến (Radio Access Network, RAN). Nội dung đi theo thứ tự: đặc điểm của mảng viễn thông so với IoT, phương pháp SECAM và các đặc tả SCAS của 3GPP, chương trình GSMA NESAS, yêu cầu bảo mật của O-RAN WG11, các quy định quốc gia, và cách ghép các khung này cho thiết bị O-RU, O-DU. Khái niệm chung về quy định, tiêu chuẩn và cơ chế đánh giá xem Chứng nhận và tuân thủ bảo mật.
Đặc điểm của mảng viễn thông
Thiết bị viễn thông khác thiết bị IoT tiêu dùng ở ba điểm, và các điểm này quyết định cách tổ chức yêu cầu bảo mật:
| Đặc điểm | IoT tiêu dùng | Viễn thông, RAN |
|---|---|---|
| Khách hàng | Người tiêu dùng | Nhà mạng (operator), có đội ngũ bảo mật riêng |
| Nguồn yêu cầu chính | Quy định của nhà nước | Hợp đồng mua sắm của nhà mạng, cộng thêm quy định quốc gia về hạ tầng trọng yếu |
| Đơn vị đánh giá | Một mẫu sản phẩm | Quy trình phát triển của nhà cung cấp và từng phiên bản sản phẩm |
Vì thiếu một quy định chung, ngành viễn thông tự xây dựng hai lớp: 3GPP định nghĩa yêu cầu và test case cho từng loại thiết bị (SCAS), còn GSMA định nghĩa cách đánh giá nhà cung cấp và sản phẩm theo các yêu cầu đó (NESAS). Nhà mạng và cơ quan quản lý ở nhiều nước dùng kết quả của hai lớp này thay vì tự xây dựng bộ yêu cầu riêng.
3GPP SECAM và SCAS
Phương pháp bảo đảm an ninh (Security Assurance Methodology, SECAM) của 3GPP được mô tả trong TR 33.916. Phương pháp này chia thiết bị mạng thành các network product class, ví dụ gNB, AMF, UPF, và định nghĩa vai trò của nhà cung cấp, phòng thử nghiệm và bên sử dụng kết quả.
Mỗi product class có một đặc tả bảo đảm an ninh (Security Assurance Specification, SCAS). SCAS gồm các yêu cầu bảo mật và test case tương ứng, để phòng lab có thể kiểm tra một sản phẩm cụ thể.
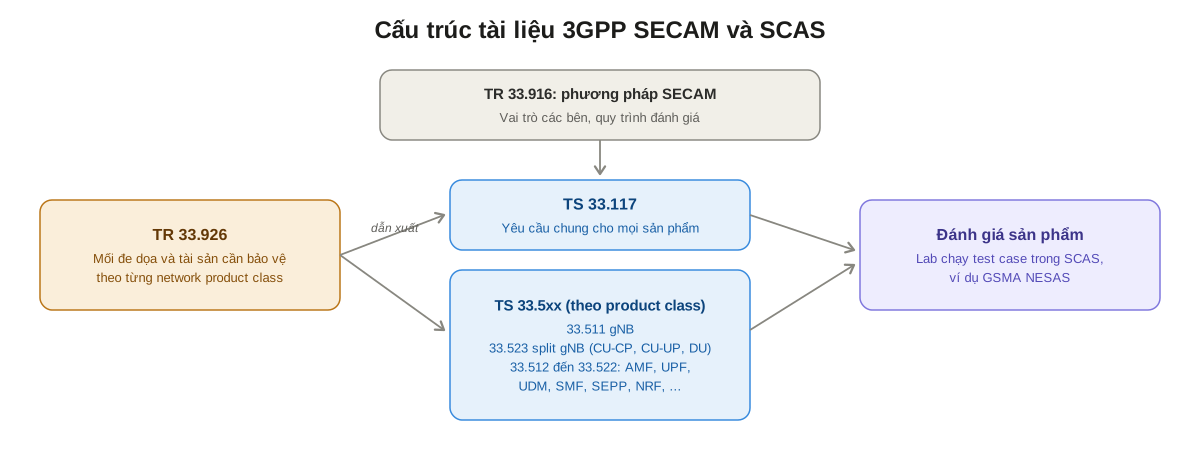
| Tài liệu | Vai trò |
|---|---|
| TR 33.916 | Phương pháp SECAM |
| TR 33.926 | Danh mục tài sản cần bảo vệ và mối đe dọa theo từng product class; các yêu cầu SCAS được dẫn xuất từ đây |
| TS 33.117 | Danh mục yêu cầu chung cho mọi product class |
| TS 33.511 | SCAS cho gNB |
| TS 33.523 | SCAS cho các product class của split gNB: CU-CP, CU-UP, DU |
| TS 33.512 tới TS 33.522 | SCAS cho các network function của 5G core: AMF, UPF, UDM, SMF, AUSF, SEPP, NRF, NEF, N3IWF, NWDAF, SCP |
TS 33.117 chứa phần lớn các yêu cầu mà một thiết bị Linux nhúng thường gặp, chia thành ba nhóm:
- Yêu cầu chức năng bảo mật: bảo vệ dữ liệu và thông tin nhạy cảm, xác thực và phân quyền, bảo vệ phiên làm việc, ghi log.
- Hardening: tắt dịch vụ và cổng không cần thiết, không có tài khoản mặc định, cấu hình an toàn cho hệ điều hành, web server và giao diện mạng.
- Kiểm thử lỗ hổng cơ bản: quét cổng, quét lỗ hổng đã biết, kiểm thử độ bền với dữ liệu đầu vào sai định dạng (robustness, fuzzing).
Các TS 33.5xx không nhắc lại yêu cầu chung, chỉ bổ sung yêu cầu riêng cho product class. Ví dụ TS 33.511 kiểm tra việc gNB bảo vệ toàn vẹn và mã hóa tín hiệu RRC, xử lý khóa, và bảo vệ các giao diện F1, NG, Xn.
3GPP không có SCAS cho O-RU. Functional split 7.2x giữa O-DU và O-RU do O-RAN Alliance định nghĩa, không thuộc phạm vi 3GPP, nên yêu cầu bảo mật cho O-RU và Open Fronthaul nằm ở O-RAN WG11.
GSMA NESAS
Network Equipment Security Assurance Scheme (NESAS) là chương trình đánh giá bảo mật thiết bị mạng do GSMA (hiệp hội các nhà mạng di động) vận hành, xây dựng cùng 3GPP. Phiên bản hiện hành của tài liệu tổng quan FS.13 là v3.0 (02/2025).
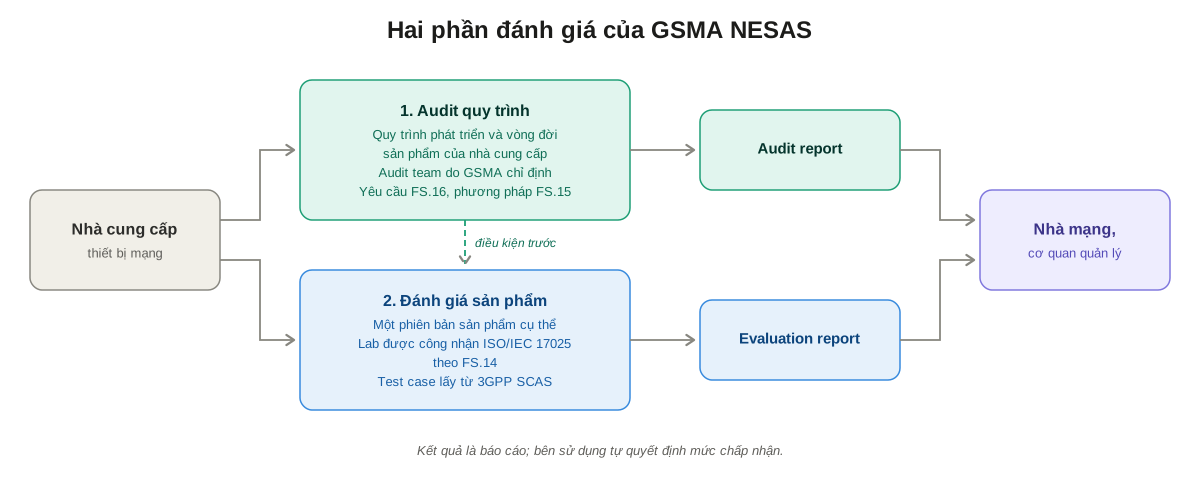
NESAS gồm hai phần đánh giá:
- Audit quy trình phát triển và vòng đời sản phẩm. Nhóm audit do GSMA chỉ định đánh giá quy trình của nhà cung cấp: thiết kế an toàn, quản lý mã nguồn, kiểm soát build, xử lý lỗ hổng, phát hành bản vá. Yêu cầu nằm trong FS.16, phương pháp audit trong FS.15.
- Đánh giá sản phẩm. Phòng lab được công nhận theo ISO/IEC 17025 và theo yêu cầu của FS.14 kiểm tra một phiên bản sản phẩm cụ thể bằng test case trong 3GPP SCAS. Sản phẩm phải được phát triển theo quy trình đã qua audit ở phần 1.
| Tài liệu GSMA | Nội dung |
|---|---|
| FS.13 | Tổng quan chương trình NESAS |
| FS.14 | Yêu cầu công nhận phòng thử nghiệm |
| FS.15 | Phương pháp audit quy trình phát triển và vòng đời |
| FS.16 | Yêu cầu bảo mật cho quy trình phát triển và vòng đời |
| FS.46 | Hướng dẫn audit |
| FS.47 | Phương pháp đánh giá bằng chứng và đánh giá sản phẩm |
Kết quả của NESAS là báo cáo audit và báo cáo đánh giá. Nhà mạng hoặc cơ quan quản lý dùng các báo cáo này làm đầu vào cho quyết định mua sắm hoặc cấp phép của mình.
Todo
Kiểm chứng tình trạng chương trình chứng nhận 5G của EU (EU5G) do ENISA xây dựng dựa trên NESAS, và chương trình chứng nhận thiết bị mạng của BSI (Đức) dựa trên NESAS.
O-RAN WG11
Nhóm Security Work Group (WG11) của O-RAN Alliance xây dựng yêu cầu bảo mật cho các thành phần và giao diện mở của O-RAN. Bộ tài liệu chính gồm:
| Tài liệu | Nội dung |
|---|---|
| Security Requirements and Controls Specifications | Yêu cầu và biện pháp kiểm soát bảo mật cho từng thành phần và giao diện |
| Security Protocols Specifications | Cấu hình bắt buộc cho các giao thức bảo mật: TLS, SSH, IPsec, MACsec |
| Security Test Specifications | Test case để kiểm tra sự tuân thủ các yêu cầu trên |
| Threat model và đánh giá rủi ro | Mối đe dọa đối với kiến trúc O-RAN |
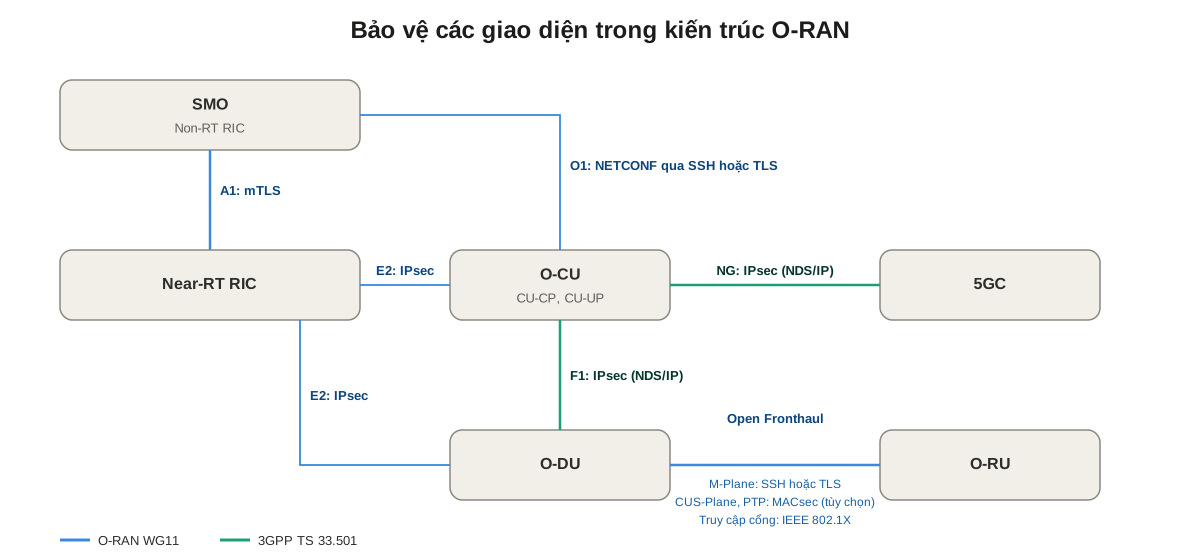
Các giao diện do 3GPP định nghĩa (F1, E1, NG, Xn) dùng cơ chế bảo vệ của TS 33.501, chủ yếu là IPsec theo khung Network Domain Security (NDS/IP). Các giao diện riêng của O-RAN do WG11 quy định:
| Giao diện | Nối giữa | Bảo vệ |
|---|---|---|
| A1 | Non-RT RIC (trong SMO) và Near-RT RIC | TLS xác thực hai chiều (mTLS) |
| E2 | Near-RT RIC và O-CU, O-DU | IPsec |
| O1 | SMO và các network function | NETCONF qua SSH hoặc TLS |
| Open Fronthaul M-Plane | O-DU hoặc SMO và O-RU | SSH hoặc TLS |
| Open Fronthaul CUS-Plane, PTP | O-DU và O-RU | MACsec, tùy chọn |
| Cổng Ethernet của fronthaul | O-DU, O-RU và switch | Kiểm soát truy cập cổng theo IEEE 802.1X |
Hình trên lược bớt một số kết nối O1 để dễ đọc; thực tế O1 nối SMO với cả O-CU và O-DU.
Todo
Kiểm chứng phiên bản hiện hành của các tài liệu WG11 và mức bắt buộc của từng giao thức trong Security Protocols Specifications. Kiểm chứng việc chương trình chứng nhận và badge của O-RAN Alliance (thực hiện tại các OTIC) có bao gồm kiểm thử bảo mật theo Security Test Specifications hay không.
Quy định quốc gia
Một số nước đặt yêu cầu bảo mật bắt buộc cho thiết bị viễn thông, thường cho phép hoặc yêu cầu dùng kết quả SCAS và NESAS:
| Nước, khu vực | Khung | Nội dung |
|---|---|---|
| Ấn Độ | ITSAR, MTCTE | Trung tâm An ninh Truyền thông Quốc gia (NCCS) ban hành yêu cầu bảo đảm an ninh viễn thông (ITSAR) theo từng loại thiết bị, nhiều tài liệu dựa trên 3GPP SCAS. Thiết bị được thử nghiệm tại phòng lab được chỉ định, đăng ký qua cổng MTCTE. Ngày bắt buộc được công bố riêng cho từng loại thiết bị |
| EU | CRA | Áp dụng cho thiết bị mạng như mọi sản phẩm có thành phần số; router, modem, switch thuộc loại quan trọng loại I |
| EU | 5G Toolbox | Bộ biện pháp giảm rủi ro cho mạng 5G do các nước thành viên thống nhất năm 2020, gồm đánh giá rủi ro nhà cung cấp |
Ngày bắt buộc của ITSAR đã được lùi nhiều lần với một số loại thiết bị. Trước khi lập kế hoạch cho một sản phẩm cụ thể, cần tra thông báo hiện hành trên cổng của NCCS.
Áp dụng cho thiết bị O-RU và O-DU
Với một nhà cung cấp thiết bị RAN theo kiến trúc O-RAN, các khung trên ghép lại như sau:
| Thiết bị | Yêu cầu sản phẩm | Đánh giá |
|---|---|---|
| O-DU, O-CU | TS 33.117 và TS 33.523 (split gNB); yêu cầu của WG11 cho E2, O1 và Open Fronthaul | NESAS product evaluation; ITSAR nếu bán tại Ấn Độ |
| O-RU | TS 33.117 cho phần hệ điều hành và hardening; WG11 cho M-Plane, MACsec, 802.1X | Security Test Specifications của WG11; NESAS chỉ áp dụng được cho phần yêu cầu chung vì không có SCAS riêng cho O-RU |
| Cả hai | Quy trình phát triển an toàn, xử lý lỗ hổng | NESAS audit quy trình; CRA khi bán tại EU |
Về kỹ thuật, các yêu cầu này quy về một số năng lực của nền tảng Linux nhúng trên thiết bị: secure boot, hardening hệ điều hành, SSH và TLS cho M-Plane, IPsec cho backhaul và midhaul, MACsec và 802.1X trên cổng fronthaul, và quy trình quản lý CVE.
Liên quan
- Các tổ chức chuẩn hóa: 3GPP, O-RAN Alliance.
- Kiến trúc RAN và giao diện fronthaul: RAN Architecture & Splits, Open Fronthaul.
- Giao thức bảo vệ kênh truyền: IPsec, TLS, SSH.
Tài liệu tham khảo
- 3GPP 33 series: TR 33.916, TR 33.926, TS 33.117, TS 33.501, TS 33.511, TS 33.523 và các TS 33.5xx khác.
- GSMA FS.13, NESAS Framework v3.0, 02/2025.
- GSMA FS.46 v2.1, NESAS Audit Guidelines, 09/2023.
- GSMA FS.47 v3.0, 02/2025.
- O-RAN ALLIANCE Security Update 2026, O-RAN Alliance.
- O-RAN ALLIANCE Security Update 2025, O-RAN Alliance, về MACsec cho Open Fronthaul.
- NCCS, National Centre for Communication Security, Department of Telecommunications, Ấn Độ.
- Cybersecurity of 5G networks: EU Toolbox of risk mitigating measures, European Commission, 01/2020.
- Regulation (EU) 2024/2847 (Cyber Resilience Act), EUR-Lex.