Chứng nhận và tuân thủ bảo mật cho thiết bị
Trang này tổng quan các yêu cầu bảo mật mà một thiết bị phải đáp ứng để được đưa ra thị trường hoặc được khách hàng chấp nhận. Nội dung đi theo thứ tự: phân biệt ba loại văn bản (quy định, tiêu chuẩn, chương trình chứng nhận), bốn cơ chế đánh giá sự phù hợp, bản đồ các khung theo nhóm thiết bị, các yêu cầu kỹ thuật lặp lại giữa các khung, và các bước xác định bộ yêu cầu cho một sản phẩm. Chi tiết từng nhóm thiết bị nằm ở các trang con: Consumer IoT và Telecom & RAN.
Trang dùng từ "chứng nhận" cho certification. Từ "chứng chỉ" dễ bị hiểu thành certificate X.509 trong TLS, là một khái niệm khác.
Quy định, tiêu chuẩn và chương trình chứng nhận
Các tài liệu về tuân thủ thường gọi chung mọi thứ là "chứng chỉ", trong khi thực tế có ba loại văn bản với vai trò khác nhau:
| Loại | Bản chất | Bên ban hành | Ví dụ |
|---|---|---|---|
| Quy định (regulation, directive, act) | Văn bản pháp lý, bắt buộc trong phạm vi lãnh thổ. Thường chỉ nêu yêu cầu thiết yếu: sản phẩm cần đạt điều gì | Nhà nước, liên minh quốc gia, tổ chức liên chính phủ | EU RED, EU CRA, UK PSTI, UN R155 |
| Tiêu chuẩn (standard) | Mô tả kỹ thuật cụ thể: đạt yêu cầu bằng cách nào, kiểm tra ra sao. Tự nguyện, trừ khi được quy định viện dẫn | Tổ chức tiêu chuẩn (ETSI, CEN-CENELEC, IEC, ISO, 3GPP) và liên minh công nghiệp (O-RAN Alliance) | ETSI EN 303 645, EN 18031, IEC 62443, 3GPP SCAS |
| Chương trình chứng nhận (certification scheme) | Quy trình đánh giá: ai được đánh giá, đánh giá theo tiêu chuẩn nào, kết quả được công nhận ra sao | Cơ quan nhà nước hoặc hiệp hội ngành | GSMA NESAS, Common Criteria, FIPS 140-3 (CMVP), US Cyber Trust Mark |
Ba loại này nối với nhau qua cơ chế viện dẫn. Tại EU, một tiêu chuẩn được công bố trên Công báo EU (Official Journal of the European Union, OJEU) trở thành tiêu chuẩn hài hòa (harmonised standard). Sản phẩm áp dụng đầy đủ tiêu chuẩn hài hòa được coi là đáp ứng các yêu cầu thiết yếu tương ứng của quy định, gọi là giả định phù hợp (presumption of conformity). EN 18031 đối với RED là một ví dụ: RED đặt yêu cầu, EN 18031 mô tả cách đạt và cách kiểm tra.
Cơ chế đánh giá sự phù hợp
Đánh giá sự phù hợp (conformity assessment) là quá trình chứng minh sản phẩm đáp ứng yêu cầu. Các khung khác nhau chủ yếu ở việc ai thực hiện đánh giá và kết quả là loại văn bản gì.
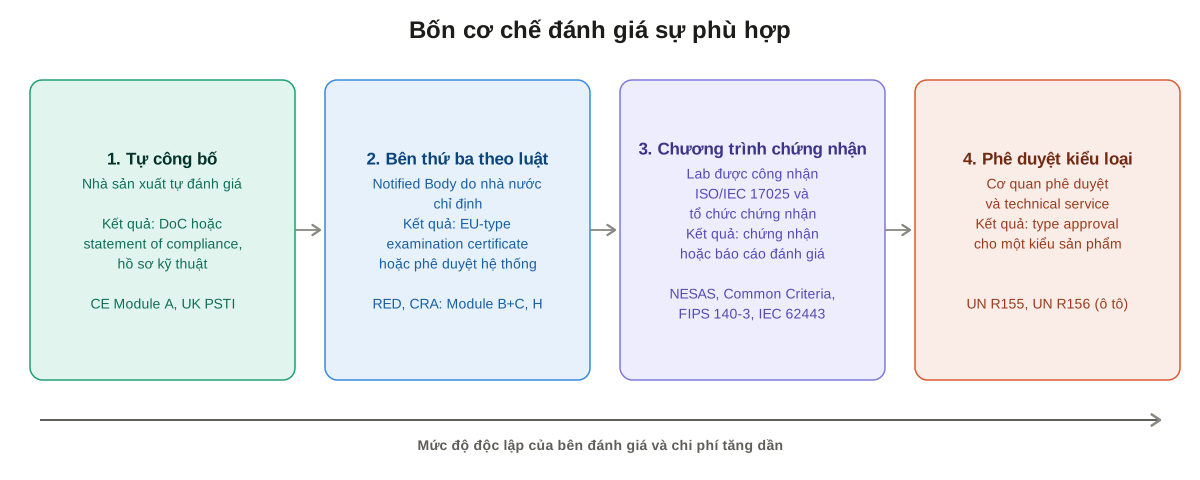
| Cơ chế | Bên đánh giá | Kết quả | Ví dụ |
|---|---|---|---|
| Tự công bố (self-declaration) | Nhà sản xuất | Tuyên bố hợp chuẩn (EU Declaration of Conformity, DoC, hoặc statement of compliance) kèm hồ sơ kỹ thuật | CE theo Module A, UK PSTI |
| Bên thứ ba theo luật | Notified Body, tổ chức được nhà nước chỉ định | EU-type examination certificate, hoặc phê duyệt hệ thống chất lượng | RED và CRA theo Module B+C hoặc Module H |
| Chương trình chứng nhận | Phòng thử nghiệm được công nhận theo ISO/IEC 17025 và tổ chức chứng nhận | Chứng nhận hoặc báo cáo đánh giá | GSMA NESAS, Common Criteria, FIPS 140-3, IEC 62443 |
| Phê duyệt kiểu loại (type approval) | Cơ quan phê duyệt cùng technical service | Phê duyệt cho một kiểu sản phẩm | UN R155, UN R156 cho ô tô |
Mức độ độc lập của bên đánh giá tăng dần từ trên xuống, kéo theo chi phí và thời gian. Thứ tự này không phản ánh mức độ an toàn của sản phẩm: một sản phẩm tự công bố theo tiêu chuẩn chặt vẫn có thể an toàn hơn một sản phẩm được chứng nhận theo hồ sơ bảo vệ (protection profile) hẹp.
Báo cáo thử nghiệm (test report) do phòng lab cấp theo yêu cầu của nhà sản xuất không phải là chứng nhận. Khi đi theo cơ chế tự công bố, báo cáo này là bằng chứng trong hồ sơ kỹ thuật, còn trách nhiệm pháp lý vẫn thuộc về nhà sản xuất.
Một sản phẩm thường phải đi qua nhiều cơ chế cùng lúc. Ví dụ, một thiết bị 5G bán cho nhà mạng tại EU có thể cần CE theo RED hoặc CRA (cơ chế 1 hoặc 2), báo cáo GSMA NESAS theo yêu cầu của nhà mạng (cơ chế 3), và chứng nhận theo ITSAR nếu bán sang Ấn Độ.
Bản đồ khung theo nhóm thiết bị
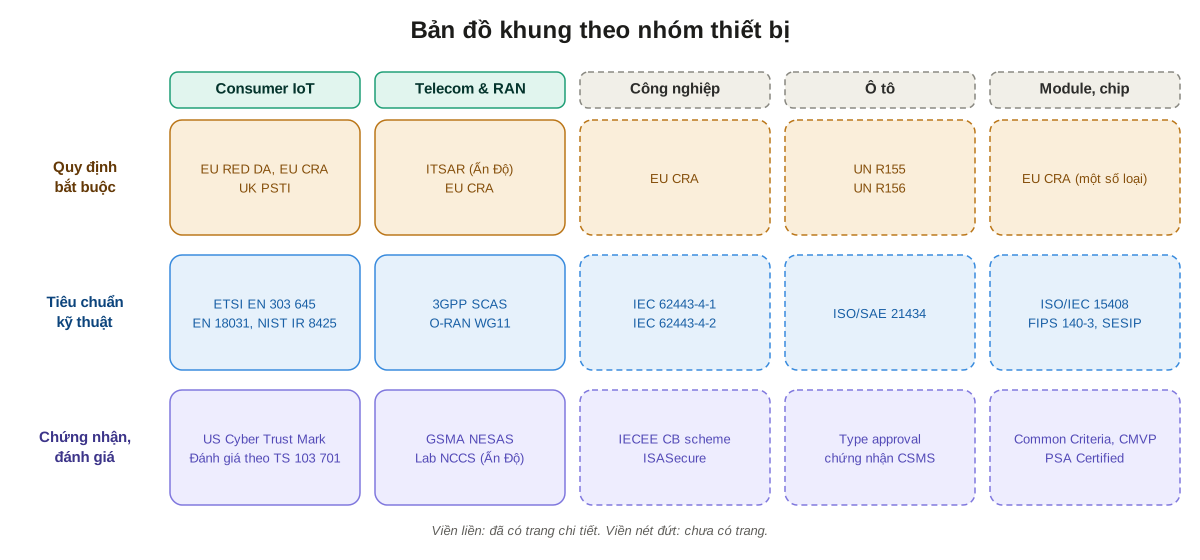
| Nhóm thiết bị | Quy định bắt buộc | Tiêu chuẩn kỹ thuật | Chứng nhận, đánh giá | Trang chi tiết |
|---|---|---|---|---|
| IoT tiêu dùng | EU RED Delegated Regulation 2022/30, EU CRA, UK PSTI | ETSI EN 303 645, EN 18031, NIST IR 8425 | US Cyber Trust Mark, đánh giá theo ETSI TS 103 701 | Consumer IoT |
| Viễn thông và RAN | ITSAR (Ấn Độ), EU CRA | 3GPP SCAS, O-RAN WG11 | GSMA NESAS, phòng lab do NCCS chỉ định (Ấn Độ) | Telecom & RAN |
| Công nghiệp | EU CRA | IEC 62443-4-1, IEC 62443-4-2 | IECEE CB scheme, ISASecure | Chưa có |
| Ô tô | UN R155, UN R156 | ISO/SAE 21434 | Phê duyệt kiểu loại, chứng nhận CSMS | Chưa có |
| Module mật mã, chip | EU CRA với một số loại chip | ISO/IEC 15408, FIPS 140-3, SESIP | Common Criteria, CMVP, PSA Certified | Chưa có |
EU CRA xuất hiện ở hầu hết các nhóm vì phạm vi của nó là mọi sản phẩm có thành phần số (product with digital elements) bán tại EU, trừ các nhóm đã có luật chuyên ngành như ô tô, thiết bị y tế, hàng không. Từ ngày 11/12/2027, CRA trở thành lớp yêu cầu bảo mật chung tại EU. Chi tiết về CRA nằm ở trang Consumer IoT.
Todo
Viết trang cho ba nhóm còn lại: công nghiệp (IEC 62443), ô tô (UN R155, R156, ISO/SAE 21434), module mật mã và chip (Common Criteria, FIPS 140-3, PSA Certified, SESIP).
Yêu cầu kỹ thuật chung giữa các khung
Phần lớn các khung lặp lại một nhóm yêu cầu cốt lõi, chỉ khác mức chi tiết và cách kiểm tra. Khi thiết kế sản phẩm, nên hiện thực nhóm yêu cầu này một lần rồi ánh xạ sang từng khung.
| Yêu cầu | Xuất hiện trong | Trang kỹ thuật |
|---|---|---|
| Không dùng mật khẩu mặc định chung, mỗi thiết bị có thông tin xác thực riêng | ETSI EN 303 645 (5.1), EN 18031, UK PSTI, 3GPP TS 33.117 | Provisioning & Device Identity |
| Chính sách tiếp nhận và xử lý báo cáo lỗ hổng | ETSI EN 303 645 (5.2), UK PSTI, EU CRA, GSMA NESAS | CVE |
| Cập nhật phần mềm an toàn, công bố thời gian hỗ trợ | ETSI EN 303 645 (5.3), EN 18031, UK PSTI, EU CRA, UN R156 | OTA Update |
| Bảo vệ kênh truyền | ETSI EN 303 645 (5.5), EN 18031, 3GPP SCAS, O-RAN WG11 | TLS, IPsec, SSH |
| Toàn vẹn phần mềm khi khởi động | ETSI EN 303 645 (5.7), EU CRA | Secure boot và TrustZone |
| Giảm bề mặt tấn công: tắt dịch vụ và cổng debug không cần thiết | ETSI EN 303 645 (5.6), 3GPP TS 33.117 | IoT Security |
| Danh mục thành phần phần mềm (Software Bill of Materials, SBOM) | EU CRA | CVE |
Xác định bộ yêu cầu cho một sản phẩm
Các bước sau giúp lập danh sách yêu cầu tuân thủ cho một sản phẩm cụ thể:
- Xác định thị trường đích. Quy định áp dụng theo nơi bán sản phẩm, không theo nơi sản xuất.
- Xác định đặc điểm sản phẩm: có thu phát vô tuyến không, có kết nối Internet không, có xử lý dữ liệu cá nhân hoặc giao dịch tiền không, dành cho người tiêu dùng hay cho hạ tầng.
- Liệt kê các quy định bắt buộc và phân loại sản phẩm theo từng quy định, ví dụ loại sản phẩm theo CRA hoặc nhóm thiết bị theo RED Delegated Regulation.
- Với mỗi quy định, chọn tiêu chuẩn để chứng minh sự phù hợp. Ưu tiên tiêu chuẩn hài hòa nếu có, vì nó quyết định có được tự công bố hay phải qua bên thứ ba.
- Bổ sung yêu cầu từ khách hàng. Nhà mạng thường yêu cầu NESAS, khách hàng công nghiệp thường yêu cầu IEC 62443.
- Gộp các yêu cầu trùng lặp theo bảng ở mục trên, rồi lập kế hoạch thử nghiệm và hồ sơ kỹ thuật chung.
Liên quan
- Yêu cầu bảo mật kỹ thuật cho thiết bị IoT: IoT Security.
- Kiến trúc và các giao diện mở của O-RAN: O-RAN Alliance, Open Fronthaul.
- Kỹ thuật cập nhật và định danh thiết bị: OTA Update, Provisioning & Device Identity.
Tài liệu tham khảo
- Regulation (EU) 2024/2847 (Cyber Resilience Act), EUR-Lex.
- Radio Equipment Directive (RED), European Commission.
- Decision No 768/2008/EC, khung chung cho các module đánh giá sự phù hợp (Module A, B, C, H) của EU.
- ETSI EN 303 645 V3.1.3 (2024-09), Cyber Security for Consumer Internet of Things: Baseline Requirements.
- 3GPP TS 33.117, Catalogue of general security assurance requirements.
- GSMA FS.13, NESAS Framework v3.0, 02/2025.